
ثغرات RCE حرجة في PHP: ترقيعات CVE-2026-109618 و109619
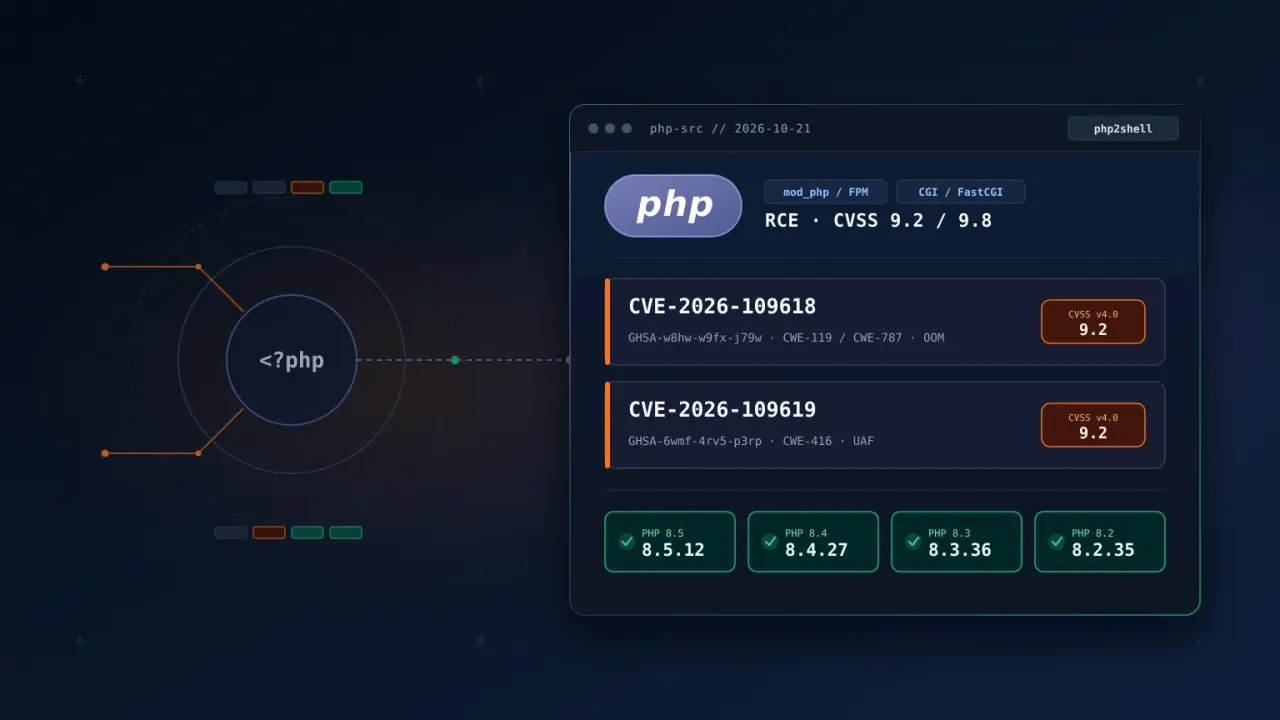
أصدرت PHP النسخ 8.5.12 و8.4.27 و8.3.36 و8.2.35 لمعالجة ثغرتي CVE-2026-109618 وCVE-2026-109619 (php2shell) الحرجتين لتنفيذ الشيفرة عن بُعد. تحليل تقني وخطوات التحقق وحماية البيانات.
في 21 أكتوبر 2026، أصدر فريق تطوير PHP النسخ الأمنية 8.5.12 و8.4.27 و8.3.36 و8.2.35 لمعالجة ثغرتين حرجتين تُعرفان في أوساط الأمن السيبراني باسم «php2shell»: CVE-2026-109618 وCVE-2026-109619. وتتيح كلتا الثغرتين تنفيذ شيفرة برمجية عن بُعد (RCE) دون مصادقة على خوادم الويب المعرضة للإنترنت. وتؤكد رسالة مطوري PHP بوضوح أن تحديث بيئة تشغيل PHP هو الحل الكامل الوحيد.
ونظراً لأن PHP تشغّل نحو 70% من مواقع الويب التي تعتمد على لغات خادم معروفة، فقد أعقب هذا الإصدار تنبيهات فورية من فرق الاستجابة لطوارئ الحاسوب الدولية والأوروبية، بما في ذلك فريق الاستجابة الأوروبي CERT-EU (التنبيه الأمني 2026-018) والمركز الوطني للأمن السيبراني في هولندا (NCSC-NL). وفي أوروبا ومناطق أخرى، بادرت العديد من البوابات الحكومية والخدمات المؤسسية إلى وضع مواقعها في وضع الصيانة المؤقتة ريثما يتم تثبيت التحديثات.
التسريب المبكر، التسلسل الزمني للاكتشاف والسبب الجذري
وفقاً للتقرير التقني الصادر عن مؤسسة The PHP Foundation، فإن سلوك التعامل مع نفاد الذاكرة (OOM) الكامن وراء الثغرة CVE-2026-109618 كان قد لوحظ للمرة الأولى خلال تدقيق أمني خارجي عام 2024 بتمويل من Sovereign Tech Agency ونفذته OSTIF وQuarkslab. في ذلك الوقت بدا الاستغلال نظرياً بحتاً وكانت التعديلات المقترحة تهدد التوافق مع الإضافات الخارجية. غير أن المشهد تغيّر بعد انضمام PHP إلى مبادرة Patch the Planet في أواخر يوليو 2026؛ إذ تمكّن الباحث رايان أوستن من شركة Calif (بإشراف الرئيس التنفيذي تاي دوونغ) في 11 أغسطس 2026 من إثبات مسار تنفيذ شيفرة عن بُعد غير مشروط وأبلغ به مهندس أمن مؤسسة PHP فولكر دوش. وفي اليوم نفسه أبلغت OpenAI بشكل مستقل عن السبب الجذري ذاته، تلتها مسارات إضافية من Wiz في 24 أغسطس ومن OpenAI في 18 سبتمبر.
إلا أن جدول الإفصاح المنسق تعرّض للاختلال قبل نحو 24 ساعة من الموعد المقرر لإطلاق التحديث؛ ففي 20 أكتوبر قرابة الساعة 15:00 بالتوقيت العالمي (UTC)، تسرّب معرّفا الثغرتين وعناوينهما إلى قنوات البيانات العامة قبل توفر الحزم المرقعة، ما دفع CERT-EU وNCSC-NL إلى إصدار تحذيرات عاجلة. ومن المهم التأكيد هنا أن توقف عدد من المواقع عن العمل يومي 20 و21 أكتوبر كان نتيجة إيقاف احترازي مؤقت نفّذه مديرو الأنظمة بانتظار التحديث، وليس بسبب هجمات تدميرية جماعية مؤكدة.
من الناحية التقنية، تنجم الثغرة CVE-2026-109618 (GHSA-w8hw-w9fx-j79w، NVD) عن عدم تنظيف هياكل البيانات الجزئية بشكل سليم عند حدوث نفاد للذاكرة (OOM) أثناء تحليل بيانات الطلب الوارد، ما يؤدي إلى تلف الذاكرة وتنفيذ شيفرة عن بُعد (CWE-119، CWE-787). أما الثغرة CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp، NVD) فهي ثغرة استخدام بعد التحرير (use-after-free، CWE-416) تبقى فيها بعض الحالات الداخلية لتتبع تقدم رفع الجلسات أو تتبعات الأخطاء القاتلة نشطة بعد تحرير ذاكرة الطلب. وقد صنّفت PHP كلتا الثغرتين بدرجة 9.2 (حرجة) وفق معيار CVSS v4.0، بينما منحهما NVD درجة 9.8 (حرجة) وفق CVSS v3.1.
البيئات المعرضة للخطر والإصدارات المرقعة
يحذّر إشعار PHP الرسمي من أن جميع تثبيتات PHP التي تعالج طلبات الويب معرّضة للخطر، بما في ذلك PHP-FPM وApache mod_php وphp.exe وCGI/FastCGI وبيئات العمليات المستمرة مثل FrankenPHP وRoadRunner وSwoole. وتسجّل بيئات Apache mod_php أعلى مستويات الخطورة نظراً لتشارك جميع الخيوط في مساحة الذاكرة ذاتها.
كما يجب ألا يفترض مستخدمو PHP-FPM أنهم في مأمن. فبرغم أن عزل العمليات في FPM يحدّ من مخاطر CVE-2026-109618، فإن ميزة تتبع تقدم رفع الجلسات المرتبطة بالثغرة CVE-2026-109619 مفعّلة افتراضياً ويمكن استغلالها على تثبيتات FPM القياسية دون الحاجة إلى أي نص برمجي خاص بالتطبيق. وقد أثبت الباحثون إمكانية تنفيذ الشيفرة عن بُعد بالكامل على كل من mod_php وFPM. كما يشير التحليل التقني لشركة Tenable إلى أن العملية الرئيسية في FPM تعيد تشغيل العمليات الفرعية المنهارة تلقائياً، لذا فإن بقاء الخدمة متاحة ظاهرياً لا ينفي تعرضها لمحاولات استغلال؛ كما تحذّر Tenable من مستودعات GitHub المزيفة التي تدّعي توفير إثبات مفهوم (PoC) لثغرة «php2shell» لكنها تنشر برمجيات خبيثة لسرقة البيانات (infostealers).
الإصدارات الرسمية التي تعالج الثغرتين للفروع المدعومة هي PHP 8.5.12 وPHP 8.4.27 وPHP 8.3.36 وPHP 8.2.35. ونظراً لشدة الخطورة، وفّر فريق PHP أيضاً فروع ترقيع بحد أدنى على مستوى الشيفرة المصدرية للإصدارات المنتهية الدعم PHP 7.4 و8.0 و8.1. وفي توزيعات لينكس مثل Debian وUbuntu، يتم دمج الترقيعات عكسياً (backport) ضمن حزم التوزيعة الحالية؛ لذلك يتعين التحقق من رقم إصدار الحزمة المثبتة مقارنةً بنشرات أمان التوزيعة بدلاً من الاعتماد فقط على مخرجات الأمر php -v (Debian Security Tracker، Ubuntu Security).
قائمة التحقق العاجلة وإجراءات التخفيف المؤقتة
1. حصر بيئات تشغيل PHP: حدّد جميع بيئات PHP التي تستقبل طلبات HTTP خارجية أو داخلية — بما يشمل تجمعات FPM وApache mod_php وصور الحاويات وعمليات FrankenPHP أو RoadRunner أو Swoole — وأزل أي صفحات تشخيصية عامة تعرض مخرجات phpinfo().
2. تطبيق التحديث وإعادة تشغيل العمليات: قم بالترقية إلى PHP 8.5.12 أو 8.4.27 أو 8.3.36 أو 8.2.35 (أو الحزمة المرقعة الخاصة بتوزيعة لينكس لديك)، وأعد تشغيل خادم الويب وجميع عمليات PHP-FPM لضمان عدم بقاء أي ملفات تنفيذية قديمة في الذاكرة.
3. ضوابط الإعداد المؤقتة (فقط ريثما يتم تطبيق التحديث): يشدد فريق PHP على أن تعديلات الإعدادات تقتصر على تضييق مسارات هجوم محددة ولا تجعل النظام غير المرقّع آمناً. وإلى حين تطبيق التحديث، يمكن تقليل سطح الهجوم للثغرة CVE-2026-109618 عبر ضبط memory_limit=-1 باستخدام php_admin_value (لمنع تغييره عبر ini_set() أو .user.ini) وخفض قيمتي post_max_size وupload_max_filesize، مع الحرص على عدم فرض قيود RLIMIT_AS أو RLIMIT_DATA على مستوى نظام التشغيل لأن ذلك يعجّل بحدوث خطأ نفاد الذاكرة. وللثغرة CVE-2026-109619، يُنصح بضبط session.upload_progress.enabled=0 وفي PHP 8.5 ضبط fatal_error_backtraces=0، مع الانتباه إلى أن معامل كتم الأخطاء @ يظل ينشئ هياكل أخطاء داخلية حتى عند تعطيل error_reporting وdisplay_errors.
4. مراجعة سجلات الانهيار والأخطاء: افحص سجلات FPM وخادم الويب بحثاً عن انهيارات متكررة للعمليات الفرعية، أو طلبات multipart ضخمة بشكل غير معتاد، أو نشاط مشبوه في رفع الجلسات. إن خلو سجلات الوصول (Access Logs) الظاهري لا يكفي وحده لإثبات عدم التعرض للهجوم، إذ إن الطلبات التي تؤدي إلى انهيار العملية قبل اكتمالها لا تُسجَّل دائماً في سجلات الوصول القياسية.
رؤية LeakData: كيف تتحول ثغرات الخوادم إلى تسريبات بيانات وكيف ندعمكم؟
نود أولاً طمأنة مستخدمينا وشركائنا: إن منصة LeakData وخدماتها غير متأثرة بالثغرتين CVE-2026-109618 وCVE-2026-109619. وعقب صدور التنبيهات الدولية، راجع فريق الأمن لدينا جميع ضوابط الحماية المحيطية وأكد سلامة بيئتنا بالكامل. غير أن الخطر الأعمق لمثل هذه الثغرات الحرجة (php2shell) بالنسبة للمؤسسات التي تدير تطبيقات ويب يظهر غالباً في المرحلة التالية للاستغلال، وهي سرقة بيانات الاعتماد وقواعد البيانات.
فعندما يتمكن المهاجمون من تنفيذ شيفرة عن بُعد على خادم ويب غير محدّث، يكون هدفهم الفوري عادةً سحب ملفات الإعدادات البيئية، وكلمات مرور قواعد البيانات، ومفاتيح واجهات البرمجة (API)، ورموز الجلسات النشطة، وجداول حسابات المستخدمين. وحتى بعد قيام الفرق التقنية بتحديث PHP، فإن بيانات الاعتماد المؤسسية وسجلات العملاء التي جرى نسخها خلال فترة الانكشاف كثيراً ما تظهر بعد أيام أو أسابيع في سجلات برمجيات سرقة البيانات (stealer logs) وقنوات تيليغرام ومنتديات التسريبات.
تدعم LeakData كلاً من الأفراد وفرق الأمن المؤسسية في رصد هذا الانكشاف المبكر؛ إذ يمكنكم بعد تحديث خوادمكم استخدام LeakData للتحقق مما إذا كانت عناوين البريد الإلكتروني التابعة لنطاقكم أو حسابات الإدارة أو كلمات المرور قد ظهرت في مجموعات البيانات المسربة حديثاً، فضلاً عن تفعيل المراقبة المستمرة للنطاقات والهويات لتلقي تنبيهات فورية والبدء الفوري في تدوير كلمات المرور والمفاتيح. لمعرفة المزيد حول آلية عمل المنصة، يمكنكم زيارة صفحة كيف يعمل.
تعطيل البنية التحتية لـ EvilTokens؛ Microsoft تعلن اختراق أكثر من 12,000 صندوق بريد
تقول Microsoft إنها تعاونت مع شركاء لتعطيل البنية التحتية لـ EvilTokens. وتربط أبحاثها الخدمة بحملات لاختراق البريد الإلكتروني للأعمال أدت إلى اختراق أكثر من 12,000 صندوق بريد لدى أكثر من 10,000 مؤسسة.
قراءة المنشور
Check Point تُبلغ عن استغلال جارٍ للثغرتين CVE-2026-85102 وCVE-2026-93616
أفادت Check Point باستغلال جارٍ لثغرات تؤثر في Security Gateway وSecurity Management. وأدرجت CISA الثغرتين في كتالوج KEV، وتتوفر إصلاحات لهما.
قراءة المنشور
KVKK: Shaya Mağazacılık تبلغ عن تأثر 2,298,726 شخصًا بخرق للبيانات
يفيد إشعار بخرق للبيانات نشرته KVKK بتأثر 2,298,726 شخصًا من الموظفين والعملاء. ولا يزال فحص الهيئة للواقعة جاريًا.
قراءة المنشور