
PHP में गंभीर RCE कमज़ोरियाँ: CVE-2026-109618 व 109619 पैच
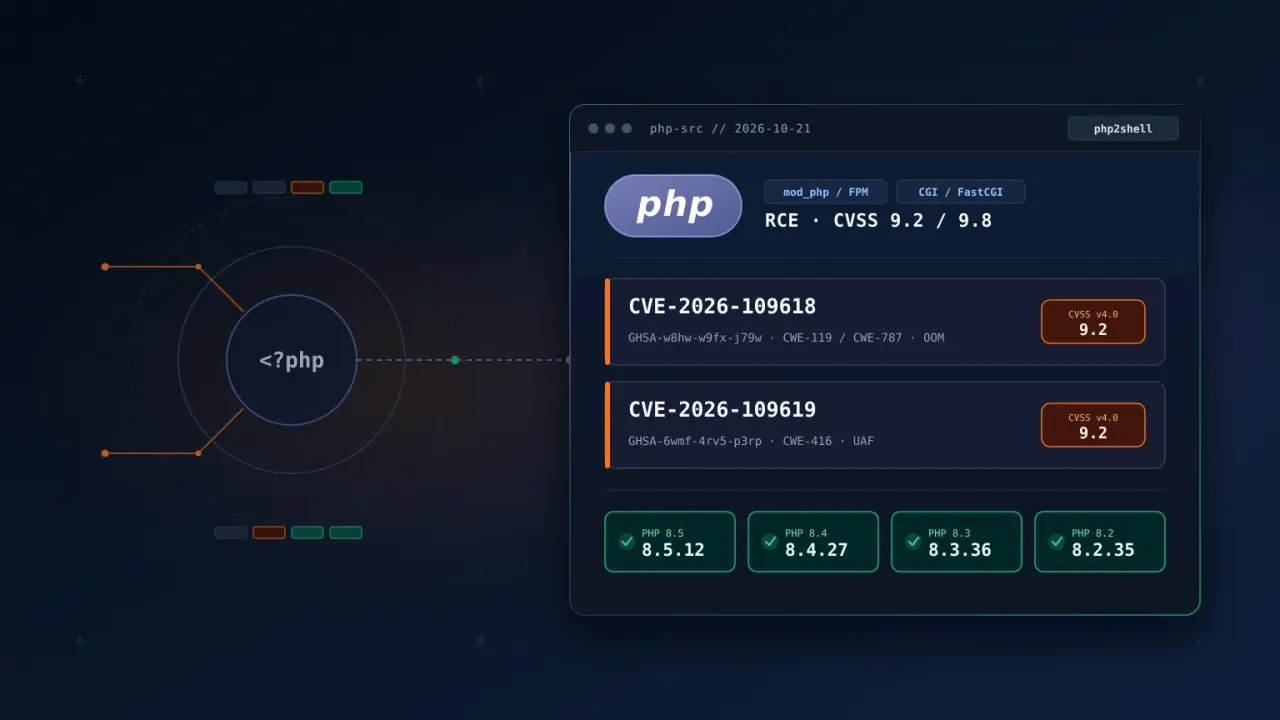
PHP ने CVE-2026-109618 और CVE-2026-109619 (php2shell) नामक दो गंभीर रिमोट कोड निष्पादन कमज़ोरियों को ठीक करने के लिए संस्करण 8.5.12, 8.4.27, 8.3.36 और 8.2.35 जारी किए हैं। तकनीकी विश्लेषण, जाँच सूची और डेटा सुरक्षा उपाय।
21 अक्टूबर 2026 को PHP विकास टीम ने PHP 8.5.12, 8.4.27, 8.3.36 और 8.2.35 सुरक्षा संस्करण जारी किए। ये अपडेट उन दो गंभीर कमज़ोरियों को दूर करते हैं जिन्हें साइबर सुरक्षा समुदाय में सामूहिक रूप से “php2shell” कहा जा रहा है: CVE-2026-109618 और CVE-2026-109619। ये दोनों खामियाँ बिना किसी प्रमाणीकरण के वेब सर्वर पर रिमोट कोड निष्पादन (RCE) की अनुमति दे सकती हैं। PHP टीम का मुख्य संदेश पूरी तरह स्पष्ट है: PHP रनटाइम को अपडेट करना ही एकमात्र पूर्ण समाधान है।
चूँकि ज्ञात सर्वर-साइड भाषाओं का उपयोग करने वाली लगभग 70 प्रतिशत वेबसाइटें PHP पर चलती हैं, इसलिए इस रिलीज़ के तुरंत बाद अंतरराष्ट्रीय और यूरोपीय कंप्यूटर आपातकालीन प्रतिक्रिया टीमों ने अलर्ट जारी किए, जिनमें CERT-EU (सुरक्षा एडवाइजरी 2026-018) और नीदरलैंड्स का राष्ट्रीय साइबर सुरक्षा केंद्र (NCSC-NL) शामिल हैं। यूरोप और अन्य क्षेत्रों में कई सार्वजनिक पोर्टलों और कॉर्पोरेट सेवाओं ने पैच लागू करने के दौरान एहतियात के तौर पर अपनी वेबसाइटों को अस्थायी रखरखाव मोड में रखा।
समय से पहले CVE लीक, खोज की समयरेखा और तकनीकी मूल कारण
The PHP Foundation की तकनीकी रिपोर्ट के अनुसार, CVE-2026-109618 के पीछे की आउट-ऑफ-मेमोरी (OOM) स्थिति को पहली बार 2024 में Sovereign Tech Agency द्वारा वित्तपोषित और OSTIF तथा Quarkslab द्वारा किए गए बाहरी सुरक्षा ऑडिट में देखा गया था। उस समय इसका दोहन केवल सैद्धांतिक माना गया था और प्रस्तावित बदलावों से पुराने एक्सटेंशन की संगतता टूटने का जोखिम था। जुलाई 2026 के अंत में PHP के Patch the Planet कार्यक्रम में शामिल होने के बाद स्थिति बदली: 11 अगस्त 2026 को Calif के शोधकर्ता रयान ऑस्टिन (सीईओ थाई दुओंग के नेतृत्व में) ने बिना शर्त रिमोट कोड निष्पादन का रास्ता साबित किया और The PHP Foundation के सुरक्षा इंजीनियर वोल्कर डश को इसकी सूचना दी। उसी दिन OpenAI ने स्वतंत्र रूप से इसी मूल कारण की रिपोर्ट दी, जिसके बाद 24 अगस्त को Wiz और 18 सितंबर को OpenAI ने अतिरिक्त अटैक वेक्टर साझा किए।
हालाँकि, निर्धारित रिलीज़ से लगभग 24 घंटे पहले समन्वित प्रकटीकरण प्रक्रिया प्रभावित हो गई। 20 अक्टूबर को लगभग 15:00 UTC पर पैच उपलब्ध होने से पहले ही दोनों CVE पहचानकर्ता और उनके शीर्षक सार्वजनिक फ़ीड में लीक हो गए, जिसके बाद CERT-EU और NCSC-NL को तत्काल चेतावनी जारी करनी पड़ी। यहाँ एक महत्वपूर्ण तथ्य यह है कि 20 और 21 अक्टूबर को कई वेबसाइटों का बंद होना किसी पुष्ट सामूहिक साइबर हमले के कारण नहीं, बल्कि पैच आने तक सिस्टम प्रशासकों द्वारा एहतियाती तौर पर सेवाएँ ऑफ़लाइन रखने के कारण हुआ था।
तकनीकी रूप से, CVE-2026-109618 (GHSA-w8hw-w9fx-j79w, NVD) तब उत्पन्न होता है जब आने वाले अनुरोध डेटा को पार्स करते समय मेमोरी समाप्त (OOM) हो जाती है और अधूरी डेटा संरचनाएँ बिना साफ़ किए रह जाती हैं, जिससे मेमोरी करप्शन और RCE संभव होता है (CWE-119, CWE-787)। वहीं CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp, NVD) एक यूज़-आफ्टर-फ़्री (CWE-416) कमज़ोरी है, जिसमें अनुरोध की मेमोरी मुक्त होने के बाद भी सेशन अपलोड प्रोग्रेस या फ़ैटल एरर बैकट्रेस की आंतरिक स्थिति प्रक्रिया में बनी रहती है। PHP ने दोनों को CVSS v4.0 के तहत 9.2 (गंभीर) और NVD ने CVSS v3.1 के तहत 9.8 (गंभीर) रेटिंग दी है।
प्रभावित सर्वर कॉन्फ़िगरेशन और पैच किए गए संस्करण
PHP की आधिकारिक एडवाइजरी के अनुसार, वेब अनुरोधों को संसाधित करने वाला प्रत्येक PHP इंस्टॉलेशन जोखिम में है, जिसमें PHP-FPM, Apache mod_php, php.exe, CGI/FastCGI और FrankenPHP, RoadRunner तथा Swoole जैसे दीर्घकालिक वर्कर रनटाइम शामिल हैं। सबसे अधिक जोखिम Apache mod_php वातावरण में है, जहाँ सभी थ्रेड एक ही मेमोरी स्पेस साझा करते हैं।
PHP-FPM का उपयोग करने वाले प्रशासकों को भी निश्चिंत नहीं होना चाहिए। यद्यपि FPM प्रक्रिया अलगाव के कारण CVE-2026-109618 के प्रति कुछ सुरक्षा प्रदान करता है, फिर भी CVE-2026-109619 से जुड़ा सेशन अपलोड प्रोग्रेस फ़ीचर डिफ़ॉल्ट रूप से सक्रिय रहता है और किसी कस्टम स्क्रिप्ट के बिना मानक FPM सर्वरों पर भी ट्रिगर किया जा सकता है। शोधकर्ताओं ने mod_php और FPM दोनों पर पूर्ण रिमोट कोड निष्पादन की पुष्टि की है। Tenable के तकनीकी विश्लेषण के अनुसार, FPM का मास्टर प्रोसेस क्रैश हुए वर्कर को तुरंत दोबारा शुरू कर देता है, इसलिए सेवा का चालू दिखना यह प्रमाणित नहीं करता कि उस पर हमले का प्रयास नहीं हुआ; साथ ही Tenable ने GitHub पर नकली “php2shell PoC” रिपॉजिटरी से बचने की चेतावनी दी है जो इन्फोस्टीलर मैलवेयर फैला रहे हैं।
समर्थित शाखाओं के लिए आधिकारिक पैच संस्करण PHP 8.5.12, PHP 8.4.27, PHP 8.3.36 और PHP 8.2.35 हैं। खतरे की गंभीरता को देखते हुए PHP सुरक्षा टीम ने जीवन-अंत (EOL) पर पहुँच चुके PHP 7.4, 8.0 और 8.1 के लिए भी न्यूनतम सोर्स-स्तरीय पैच शाखाएँ जारी की हैं। Debian और Ubuntu जैसे Linux वितरणों में सुरक्षा सुधार मौजूदा पैकेज संस्करणों में बैकपोर्ट किए जाते हैं, इसलिए केवल php -v के आउटपुट पर निर्भर रहने के बजाय वितरण की आधिकारिक सुरक्षा एडवाइजरी से पैकेज संस्करण का मिलान करना आवश्यक है (Debian Security Tracker, Ubuntu Security)।
जाँच सूची और अस्थायी सुरक्षा उपाय
1. सभी PHP रनटाइम की सूची बनाएँ: बाहरी या आंतरिक HTTP ट्रैफ़िक संभालने वाले सभी PHP इंस्टॉलेशन — FPM पूल, Apache mod_php, कंटेनर इमेज और FrankenPHP, RoadRunner या Swoole वर्कर — की पहचान करें और सार्वजनिक रूप से खुले phpinfo() पेजों को तुरंत हटाएँ।
2. अपडेट लागू करें और वर्कर प्रोसेस रीस्टार्ट करें: अपने सर्वर को PHP 8.5.12, 8.4.27, 8.3.36 या 8.2.35 (या अपने Linux वितरण के पैच किए गए पैकेज) पर अपग्रेड करें और वेब सर्वर के साथ-साथ सभी PHP-FPM वर्कर प्रोसेस को रीस्टार्ट करें ताकि पुरानी बाइनरी मेमोरी में न रहे।
3. अस्थायी कॉन्फ़िगरेशन उपाय (केवल पैच लगने तक): PHP टीम स्पष्ट करती है कि कॉन्फ़िगरेशन बदलाव केवल कुछ हमला पथों को सीमित करते हैं और बिना पैच वाले सर्वर को सुरक्षित नहीं बनाते। जब तक पैच लागू न हो, CVE-2026-109618 के जोखिम को कम करने के लिए php_admin_value के माध्यम से memory_limit=-1 सेट करें (ताकि इसे ini_set() या .user.ini से बदला न जा सके) और post_max_size तथा upload_max_filesize को कम करें; ध्यान रहे कि ऑपरेटिंग सिस्टम स्तर पर RLIMIT_AS या RLIMIT_DATA सीमाएँ न लगाएँ, अन्यथा मेमोरी त्रुटि और जल्दी ट्रिगर होगी। CVE-2026-109619 के लिए session.upload_progress.enabled=0 और PHP 8.5 में fatal_error_backtraces=0 सेट करें, और ध्यान रखें कि error_reporting तथा display_errors बंद होने पर भी @ ऑपरेटर आंतरिक एरर ऑब्जेक्ट बना सकता है।
4. क्रैश और एरर लॉग की जाँच करें: बार-बार होने वाले वर्कर प्रोसेस क्रैश, असामान्य रूप से बड़े multipart अनुरोधों और संदिग्ध सेशन अपलोड गतिविधि के लिए FPM और वेब सर्वर लॉग की जाँच करें। केवल सामान्य दिखने वाले HTTP एक्सेस लॉग इस बात का प्रमाण नहीं हैं कि सर्वर सुरक्षित रहा, क्योंकि बीच में क्रैश होने वाले अनुरोध हमेशा मानक एक्सेस लॉग में दर्ज नहीं होते।
LeakData का दृष्टिकोण: सर्वर कमज़ोरियों के बाद अपने क्रेडेंशियल और डेटा की सुरक्षा कैसे करें
सबसे पहले हम अपने उपयोगकर्ताओं और भागीदारों को आश्वस्त करना चाहते हैं: LeakData का प्लेटफ़ॉर्म और सेवाएँ CVE-2026-109618 या CVE-2026-109619 से प्रभावित नहीं हैं। वैश्विक सुरक्षा एडवाइजरी जारी होने के बाद हमारी सुरक्षा टीम ने सभी बाहरी सुरक्षा नियंत्रणों की समीक्षा कर पूर्ण सुरक्षा सुनिश्चित की है। हालाँकि, वेब एप्लिकेशन चलाने वाले संगठनों के लिए php2shell जैसी गंभीर RCE कमज़ोरियों का सबसे बड़ा खतरा अक्सर शुरुआती घुसपैठ के बाद होने वाली क्रेडेंशियल और डेटा चोरी के रूप में सामने आता है।
जब हमलावर किसी अनपैच्ड वेब सर्वर पर कोड निष्पादन का अधिकार प्राप्त कर लेते हैं, तो उनका पहला लक्ष्य आमतौर पर कॉन्फ़िगरेशन फ़ाइलें, डेटाबेस पासवर्ड, API कुंजियाँ, सक्रिय सेशन टोकन और उपयोगकर्ता तालिकाएँ चुराना होता है। सर्वर पर PHP अपडेट लागू होने के बाद भी, जोखिम की अवधि के दौरान चुराए गए कॉर्पोरेट ईमेल खाते और उपयोगकर्ता क्रेडेंशियल अक्सर कुछ दिनों या हफ्तों बाद इन्फोस्टीलर लॉग, टेलीग्राम चैनलों और डार्क वेब फ़ोरम पर दिखाई देने लगते हैं।
LeakData व्यक्तिगत उपयोगकर्ताओं और कॉर्पोरेट सुरक्षा टीमों दोनों को इस द्वितीयक डेटा रिसाव का समय पर पता लगाने में मदद करता है। अपने सर्वरों को अपडेट करने के बाद आप LeakData पर जाँच सकते हैं कि आपके डोमेन से जुड़े ईमेल पते, एडमिन खाते या पासवर्ड हाल के लीक डेटासेट में शामिल हैं या नहीं, और डोमेन व पहचान की निरंतर निगरानी सक्रिय कर सकते हैं ताकि किसी भी क्रेडेंशियल एक्सपोज़र पर तुरंत अलर्ट मिल सके और पासवर्ड व API कुंजियों को तुरंत बदला जा सके। अधिक जानकारी के लिए हमारा यह कैसे काम करता है पृष्ठ देखें।
EvilTokens के बुनियादी ढाँचे को बाधित किया गया; Microsoft के अनुसार 12,000 से अधिक इनबॉक्स में सेंध
Microsoft का कहना है कि उसने साझेदारों के साथ मिलकर EvilTokens के बुनियादी ढाँचे को बाधित किया। उसके शोध के अनुसार, यह सेवा BEC अभियानों से जुड़ी है, जिनमें 10,000 से अधिक संगठनों के 12,000 से अधिक इनबॉक्स में सेंध लगी।
प्रकाशन पढ़ें
Check Point ने CVE-2026-85102 और CVE-2026-93616 के सक्रिय दुरुपयोग की जानकारी दी
Check Point ने Security Gateway और Security Management को प्रभावित करने वाली खामियों के सक्रिय दुरुपयोग की जानकारी दी। CISA ने दोनों CVE को अपने KEV कैटलॉग में जोड़ा है। इनके फ़िक्स उपलब्ध हैं।
प्रकाशन पढ़ें
KVKK: Shaya Mağazacılık ने डेटा उल्लंघन से 22,98,726 लोगों के प्रभावित होने की सूचना दी
KVKK की ओर से प्रकाशित डेटा उल्लंघन की सूचना के अनुसार, 22,98,726 कर्मचारी और ग्राहक प्रभावित हुए। प्राधिकरण की जांच अभी जारी है।
प्रकाशन पढ़ें