
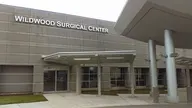
Wildwood Surgical Center में 2025 का डेटा उल्लंघन
Wildwood Surgical Center में 2025 के डेटा उल्लंघन के दौरान ओहायो स्थित इस आउटपेशेंट सर्जरी केंद्र के नेटवर्क तक अनधिकृत पहुँच बनाई गई और 24 से 26 जून 2025 तक कुछ डेटा हासिल किया गया। Wildwood को 26 जून को संदिग्ध गतिविधि का अलर्ट मिला। इसके बाद उसने अपना नेटवर्क सुरक्षित किया और बाहरी विशेषज्ञों की मदद से जाँच शुरू की।
संगठन ने प्रभावितों की संख्या प्रकाशित नहीं की है, इसलिए इस घटना को इस पैमाने पर नहीं रखा जा सकता।
उजागर हुए डेटा के प्रकार
5 संवेदनशील15- संरक्षित स्वास्थ्य जानकारी
- चिकित्सा उपचार की जानकारी
- रोग निदान की जानकारी
- स्वास्थ्य बीमा की जानकारी
- चिकित्सा बिलिंग की जानकारी
- व्यक्तिगत जानकारी
- प्रथम नाम और उपनाम
- सामाजिक सुरक्षा संख्याएँ
- सरकारी पहचान नंबर
- ड्राइविंग लाइसेंस नंबर
- पासपोर्ट नंबर
- जन्म की तारीखें
- बैंक खाता नंबर
- भुगतान कार्ड नंबर
- क्रेडिट कार्ड नंबर
इस डेटा उल्लंघन के बारे में
लगभग ग्यारह महीनों तक चली डेटा की समीक्षा 13 मई 2026 को पूरी हुई। डेटा में नाम, SSNs, ड्राइविंग लाइसेंस या पासपोर्ट नंबर जैसी सरकारी पहचान संख्याएँ, जन्मतिथियाँ, चिकित्सा उपचार और निदान संबंधी जानकारी, स्वास्थ्य बीमा की जानकारी, चिकित्सा बिलिंग की जानकारी, बैंक खाता नंबर और भुगतान कार्ड या क्रेडिट कार्ड नंबर शामिल होने की संभावना थी। संगठन ने प्रभावित व्यक्तियों या रिकॉर्ड की ऐसी कुल संख्या प्रकाशित नहीं की जिसकी पुष्टि की जा सके। संख्या का खुलासा न होने का अर्थ यह नहीं है कि घटना का कोई प्रभाव नहीं पड़ा; इसका अर्थ है कि सार्वजनिक स्रोतों में कोई भरोसेमंद कुल संख्या उपलब्ध नहीं है।
Wildwood Surgical Center के डेटा उल्लंघन की पुष्टि कैसे हुई?
प्रमुख स्रोत Reynolds Road Surgical Center LLC dba Wildwood Surgical Center की अपनी वेबसाइट पर प्रकाशित 13 जुलाई 2026 की “डेटा घटना की सूचना” है। संगठन इसमें सीधे तौर पर बताता है कि नेटवर्क तक पहुँच बनाने और डेटा हासिल करने की अवधि क्या थी, नेटवर्क की सुरक्षा के लिए क्या कदम उठाए गए, 13 मई को डेटा के बारे में क्या निष्कर्ष निकले और किन श्रेणियों की जानकारी शामिल थी। इसमें डाक से भेजी गई सूचनाओं, संघीय कानून प्रवर्तन एजेंसियों को दी गई जानकारी और सहायता हेल्पलाइन का भी विवरण है।
Claim Depot संगठन के आधिकारिक पेज को उसकी कंपनी प्रोफ़ाइल से जोड़ता है और स्वतंत्र रूप से तीन दिन की घटना, फ़ाइलों की समीक्षा की प्रक्रिया तथा व्यक्तिगत, संरक्षित स्वास्थ्य और वित्तीय डेटा के दायरे का सार प्रस्तुत करता है। दोनों स्रोत मुख्य तिथियों और डेटा फ़ील्ड के बारे में एकमत हैं। LeakData केवल स्रोतों से समर्थित विवरणों का इस्तेमाल करता है और प्रभावित लोगों की अप्रकाशित संख्या या घटना को अंजाम देने वालों की पहचान का अनुमान नहीं लगाता।
24 से 26 जून 2025 तक क्या हुआ?
Wildwood को 26 जून को उसके कंप्यूटर नेटवर्क में संदिग्ध गतिविधि का अलर्ट मिला। संगठन ने नेटवर्क सुरक्षित किया, उसके कुछ हिस्सों को ऑफ़लाइन किया और घटना की प्रकृति तथा दायरे की जाँच के लिए विशेषज्ञों की सेवाएँ लीं। जाँच में पाया गया कि 24 से 26 जून तक नेटवर्क के कुछ डेटा तक अनधिकृत पहुँच बनाई गई और उसे हासिल भी किया गया।
“पहुँच बनाई गई और डेटा हासिल किया गया” का निष्कर्ष डेटा निकाले जाने का अधिक ठोस संकेत है, जबकि किसी घटना में केवल डेटा को संभवतः देखे जाने की बात कही जा सकती है। सार्वजनिक पेज शुरुआती प्रवेश के तरीके, घटना को अंजाम देने वालों, मैलवेयर, फिरौती की माँग या हासिल किए गए डेटा के ऑनलाइन प्रकाशन के बारे में जानकारी नहीं देता। व्यक्तियों की संख्या, डेटा फ़ील्ड और हमलावरों के बारे में अपुष्ट दावों को घटना के सार्वजनिक रूप से ज्ञात दायरे का हिस्सा नहीं माना जाता।
पहचान संबंधी कौन-सी जानकारी प्रभावित हुई?
जानकारी हर व्यक्ति के लिए अलग थी, लेकिन इसमें नाम और उपनाम, सोशल सिक्योरिटी नंबर, जन्मतिथियाँ और ड्राइविंग लाइसेंस या पासपोर्ट नंबर जैसी सरकारी पहचान संख्याएँ शामिल हो सकती थीं। यह नहीं मानना चाहिए कि हर व्यक्ति के लिए सभी डेटा फ़ील्ड शामिल थे। यह डेटा मिलकर धोखाधड़ी से ऋण लेने, कर-संबंधी पहचान का दुरुपयोग करने, सरकारी दस्तावेज़ों के ज़रिए पहचान की जालसाज़ी करने और लक्षित सोशल इंजीनियरिंग का दीर्घकालिक जोखिम पैदा करता है।
सूचना पाने वालों को अपनी क्रेडिट रिपोर्ट में अनजान खातों या क्रेडिट जाँचों की तलाश करनी चाहिए। यदि उनका SSN शामिल था, तो उन्हें मुफ़्त क्रेडिट फ़्रीज़, धोखाधड़ी अलर्ट और IRS Identity Protection PIN लेने पर विचार करना चाहिए। यदि पासपोर्ट या ड्राइविंग लाइसेंस प्रभावित हुआ था, तो उसे जारी करने वाले प्राधिकरण के मार्गदर्शन की समीक्षा करनी चाहिए। Wildwood की ओर से आने का दावा करने वाले संदेशों में पहचान दस्तावेज़ों की तस्वीरें और सत्यापन कोड नहीं देने चाहिए।
चिकित्सा और स्वास्थ्य बीमा संबंधी डेटा कैसे प्रभावित हुआ?
Wildwood ने पुष्टि की कि डेटा सेट में चिकित्सा उपचार, निदान और स्वास्थ्य बीमा संबंधी जानकारी मौजूद हो सकती थी। ये डेटा फ़ील्ड किसी व्यक्ति को किसी खास सर्जरी, स्वास्थ्य समस्या, उपचार या बीमा संबंध से जोड़ सकते हैं। आउटपेशेंट सर्जरी की पृष्ठभूमि की जानकारी होने पर स्वास्थ्य सेवा प्रदाता के नाम से किए गए फर्जी कॉल, फ़ॉलो-अप अपॉइंटमेंट या चिकित्सकीय पहचान से जुड़ी धोखाधड़ी अधिक विश्वसनीय लग सकती है।
आधिकारिक पेज पर दवा के पर्चे, प्रयोगशाला के परिणाम, चिकित्सकीय छवियाँ, मेडिकल रिकॉर्ड नंबर, सेवा की तिथियाँ, चिकित्सकों के नाम, पॉलिसी नंबर या सदस्य नंबर अलग से सूचीबद्ध नहीं हैं। LeakData इनके शामिल होने का अनुमान नहीं लगाता। लोगों को मरीज़ों के लिए बने पोर्टल और बीमा लाभों के विवरण में अनजान सेवाओं, सेवा प्रदाताओं, दावों या संपर्क जानकारी में बदलाव की जाँच करनी चाहिए। संदिग्ध प्रविष्टियों की पुष्टि सीधे संबंधित संस्थानों से करनी चाहिए।
वित्तीय और चिकित्सा बिलिंग संबंधी जानकारी से क्या जोखिम है?
इस घटना में चिकित्सा बिलिंग की जानकारी, बैंक खाता नंबर और भुगतान कार्ड या क्रेडिट कार्ड नंबर शामिल हो सकते थे। इन डेटा फ़ील्ड की मदद से अनधिकृत लेन-देन किए जा सकते हैं, धोखाधड़ी से भुगतान दूसरी जगह भेजा जा सकता है या सर्जरी के बिल से जुड़ी वास्तविक जानकारी का इस्तेमाल करके धोखाधड़ी की जा सकती है। सार्वजनिक सूचना रूटिंग नंबर, कार्ड की समाप्ति तिथियाँ, CVVs, PINs, खाते की शेष राशि या ऑनलाइन बैंकिंग पासवर्ड के शामिल होने की अलग से पुष्टि नहीं करती।
सूचना पाने वालों को बैंक और कार्ड की गतिविधियों पर नज़र रखनी चाहिए, ताकि अनजान लेन-देन, नए भुगतान प्राप्तकर्ताओं या संपर्क जानकारी में बदलाव का पता चल सके। संदिग्ध गतिविधि की सूचना संबंधित वित्तीय संस्थान को देनी चाहिए। चिकित्सा बिल के भुगतान का अनुरोध मिलने पर उसकी पुष्टि Wildwood के आधिकारिक माध्यम से करनी चाहिए। यदि कार्ड का डेटा शामिल था, तो कार्ड जारीकर्ता तय कर सकता है कि कार्ड बदलना उचित होगा या नहीं। अप्रत्याशित कॉल पर खाते या कार्ड की पूरी जानकारी नहीं देनी चाहिए।
कितने लोग प्रभावित हुए और Wildwood ने क्या कदम उठाए?
Wildwood ने कहा कि वह उन प्रभावित व्यक्तियों को डाक से पत्र भेजेगा जिनके पते उसके पास थे। हालांकि, उसने देशभर के प्रभावित लोगों की ऐसी कुल संख्या प्रकाशित नहीं की जिसमें हर व्यक्ति को केवल एक बार गिना गया हो।
संगठन ने नेटवर्क के कुछ हिस्सों को ऑफ़लाइन किया, अतिरिक्त सुरक्षा साधन लागू किए, कामकाज सुरक्षित रूप से बहाल किया, संघीय कानून प्रवर्तन एजेंसियों को सूचित किया और सुरक्षा के लिए विस्तृत मार्गदर्शन दिया। उसकी समर्पित सहायता हेल्पलाइन 833-319-7579 है। लोगों को नियमित रूप से अपनी क्रेडिट रिपोर्ट, वित्तीय विवरण और बीमा लाभों के विवरण वाले फ़ॉर्म की समीक्षा करनी चाहिए।
सत्यापन और संपादकीय प्रक्रिया
LeakData घटना के नाम, तारीख, प्रभावित रिकॉर्ड की संख्या और उजागर हुए डेटा के प्रकारों का सुलभ स्रोतों से मिलान करता है। असत्यापित जानकारी को तथ्य के रूप में प्रस्तुत नहीं किया जाता, और नए साक्ष्य उपलब्ध होने पर रिकॉर्ड अपडेट किए जाते हैं।
छूटी हुई या गलत जानकारी की रिपोर्ट करें


