通过加强登录安全、检查会话和应用、调整隐私设置、识别钓鱼风险,以及制定实用的账户恢复计划,提升 LinkedIn 账户的安全性。
LinkedIn 个人资料包含职业经历、人脉关系和消息。一旦账户被接管,这些信息就可能被用于冒充身份和定向钓鱼。以下五个步骤可以帮助你降低常见风险,无需改变你对外展示的职业身份。LinkedIn 更新界面时,菜单名称可能会发生变化;如果某个选项的位置变了,可以使用“设置与隐私”中的搜索功能查找。
1. 加强登录和账户恢复的安全性
开启两步验证
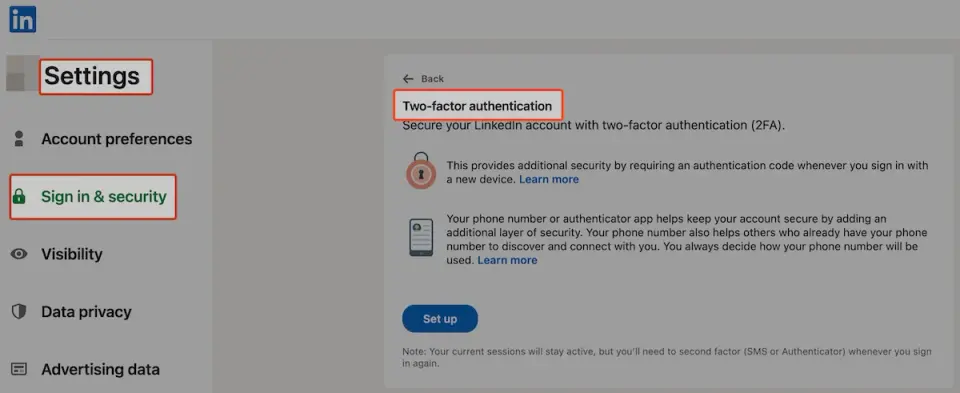
打开设置与隐私 → 登录与安全 → 两步验证。如果可以选择,优先使用身份验证器应用,而不是短信。两步验证能在密码泄露时增加一道防护,但任何单一措施都无法提供绝对保护。
使用独一无二的密码
如果账户仍使用密码登录,请用密码管理器生成一个足够长、且不在其他账户使用的密码。不要在邮箱、银行账户或其他社交平台重复使用这个密码。你可以使用 LeakData 的密码安全工具,在保护隐私的前提下进行泄露检测。
保护账户恢复渠道
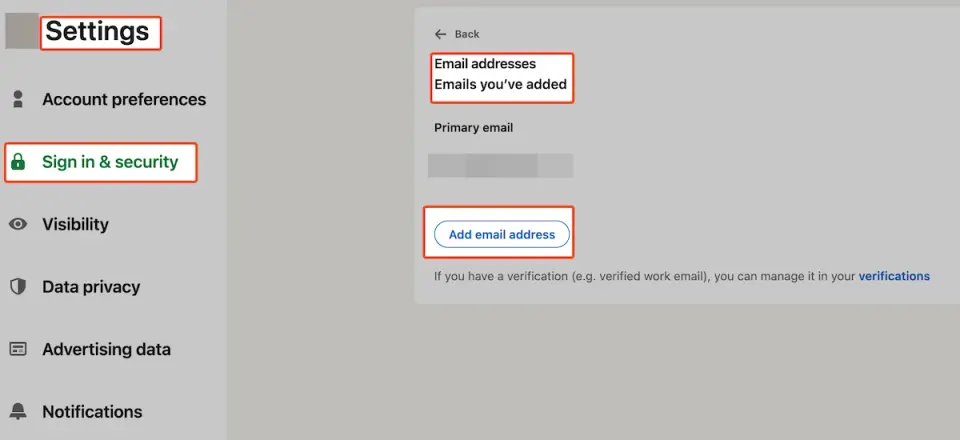
确保主要邮箱地址和手机号码保持最新,移除你已无法控制的恢复渠道,并为邮箱账户启用强身份验证。账户恢复是账户安全的一部分,并非事后才考虑的管理细节。
2. 检查会话和已关联的应用
检查已登录的设备
查看账户已登录的地点和设备。结束你不认识或不再使用的会话。如果某个会话看起来可疑,请在可信设备上修改密码,检查账户恢复信息,并查看近期账户活动,而不只是关闭那一个会话。
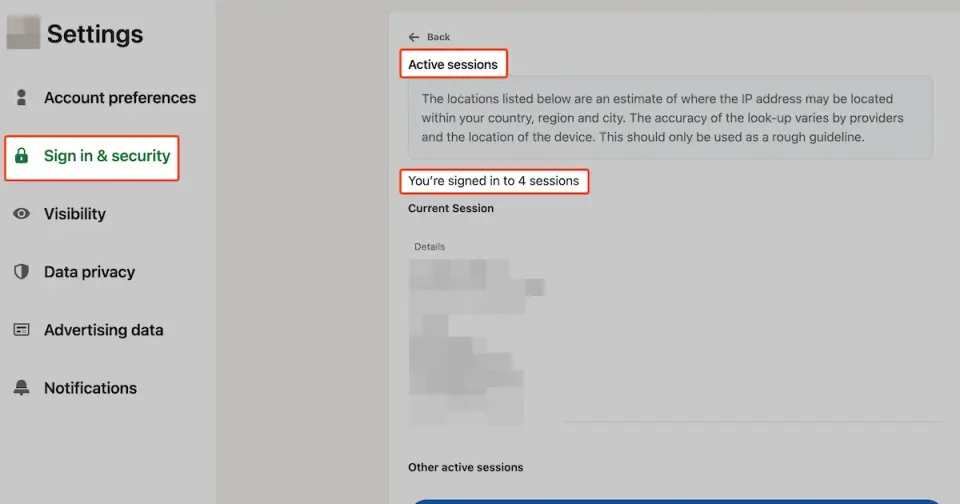
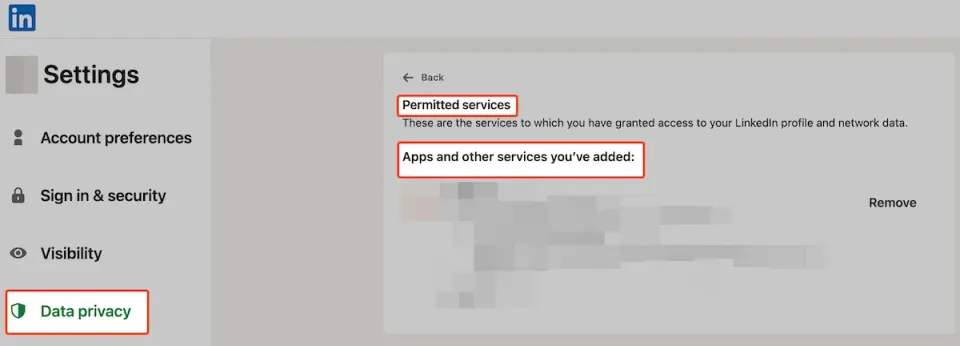
撤销不再使用的第三方访问权限
撤销不再需要访问账户的应用、网站、浏览器扩展和自动化工具的权限。即使你已经停止使用某个已关联的应用,它仍可能保留权限。在批准新的关联请求前,请查看服务提供方及其申请的权限范围。
3. 减少不必要的信息公开
在职业社交平台上,公开展示信息有其价值,因此目标不是隐藏所有内容,而是避免公开没有必要发布的联系方式和人脉关系数据。
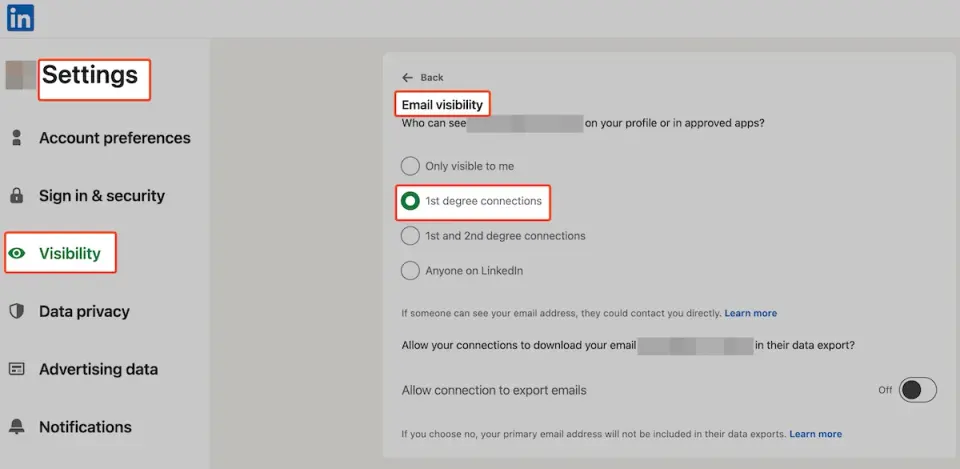
限制邮箱地址的可见范围
将邮箱地址的可见范围设为满足工作需要的最小范围。这样可以减少邮箱地址被轻易收集并用于定向钓鱼和撞库尝试的机会。
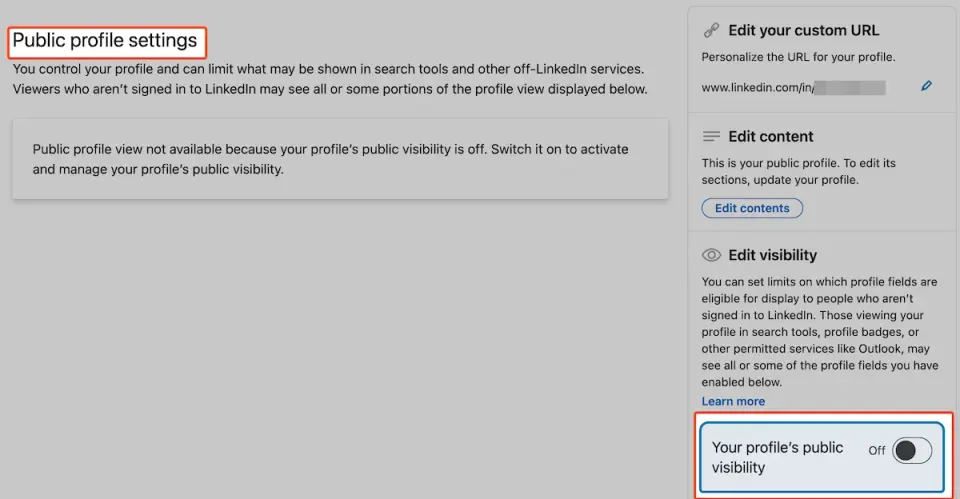
检查公开个人资料中的信息
通过公开个人资料预览,查看未登录的访客或搜索引擎能够访问哪些内容。保留有助于他人在职业场景中找到你的信息,隐藏与这一目的无关的个人细节。
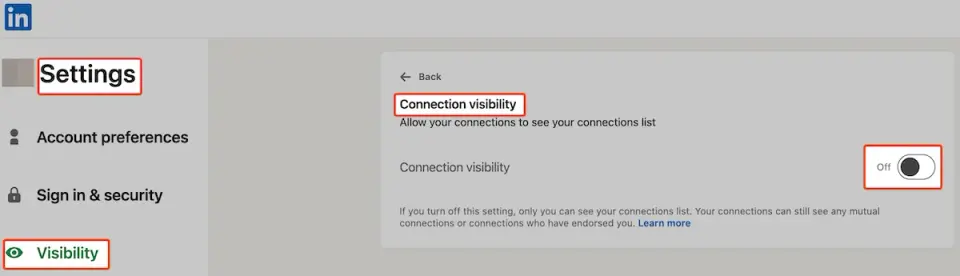
限制人脉列表的可见范围
如果没有必要公开完整的人脉网络,请限制哪些人可以浏览你的人脉列表。这样可以增加冒充者识别你的同事并以你的名义联系他们的难度。
4. 核实消息和人脉邀请
把催促视为警示信号:对于意料之外的工作邀约、付款请求、文档下载、加密货币相关提示或要求立即登录的链接,都应通过独立渠道核实。
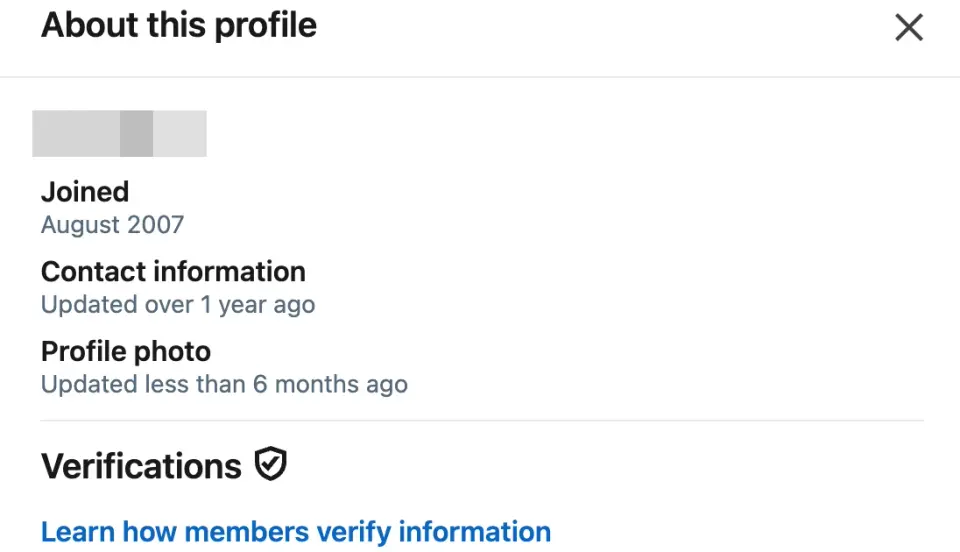
查看完整的个人资料:留意反映账户注册时长的线索、工作经历是否一致、共同人脉、活动记录以及验证标识。任何单一线索都无法证明个人资料真实或虚假。
通过其他渠道核实:如果同事发来不寻常的链接或请求,请通过已知的电话号码或惯用的工作沟通渠道联系对方。他们的 LinkedIn 账户可能已被盗用。
直接访问平台:不要通过意料之外的消息链接登录。请自行打开 LinkedIn,并在那里查看通知。
5. 持续关注、举报并做好恢复准备
参考个人资料的背景信息
“关于此个人资料”页面可以提供账户注册时间或现有验证标识等背景信息。请将这些信息作为参考之一,而不是身份真实性的保证。
举报可疑活动
通过 LinkedIn 的举报工具,举报冒充身份、诈骗、辱骂或骚扰消息以及可疑账户。如果可能需要向雇主报告或向执法部门报案,请保留相关截图或消息详情。
保存账户恢复资料
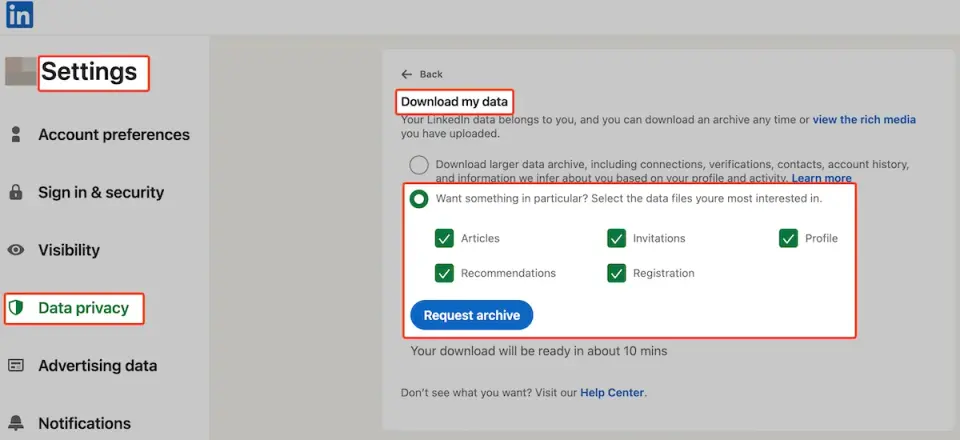
如果平台提供恢复代码,请妥善保存,并定期下载重要账户数据的副本。导出数据不能替代安全防护,但有助于保持工作连续性和回顾安全事件。
最后检查清单
使用不与其他账户重复的登录凭据,开启两步验证,确保恢复渠道在你的控制之下,只保留少量可信的关联应用,根据需要设置个人资料的可见范围,并通过独立渠道核实异常请求。如果收到信息泄露提示,请直接访问 LinkedIn,检查会话和账户恢复设置,更换重复使用的登录凭据,并持续关注用于账户恢复的邮箱账户。
LeakData 的方法概述介绍了泄露风险信号的收集和呈现方式。检测到信息出现在泄露数据中,意味着你应进一步调查并降低风险;这一结果本身并不能证明某个特定账户目前正由攻击者控制。