Refuerce la seguridad de su cuenta de LinkedIn con un inicio de sesión más seguro, revisiones de sesiones y aplicaciones, controles de privacidad, comprobaciones contra el phishing y un plan práctico de recuperación.
Los perfiles de LinkedIn contienen información sobre la trayectoria profesional, las relaciones y los mensajes que puede hacer que apoderarse de una cuenta resulte especialmente útil para suplantar identidades y realizar ataques de phishing dirigidos. La siguiente revisión en cinco pasos reduce los riesgos habituales sin necesidad de cambiar su identidad profesional pública. Los nombres de los menús pueden cambiar a medida que LinkedIn actualiza su interfaz. Si una opción ha cambiado de lugar, utilice la búsqueda de Ajustes y privacidad.
1. Refuerce el inicio de sesión y la recuperación
Active la verificación en dos pasos
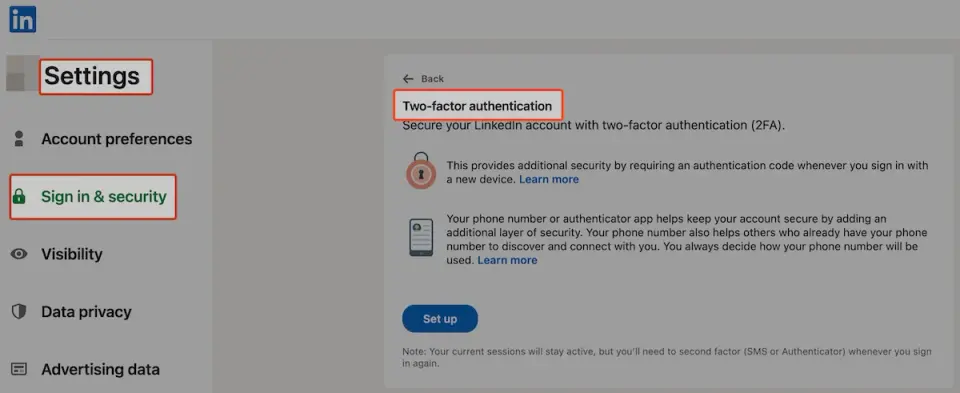
Abra Ajustes y privacidad → Inicio de sesión y seguridad → Verificación en dos pasos. Si está disponible, dé preferencia a una aplicación de autenticación frente a los SMS. La verificación en dos pasos añade una barrera si una contraseña queda expuesta, aunque ninguna medida por sí sola ofrece protección absoluta.
Utilice una contraseña única
Si la cuenta sigue utilizando una contraseña, genere una larga y única con un gestor de contraseñas. No la reutilice para el correo electrónico, la banca u otra plataforma social. Puede comprobar si ha quedado expuesta sin comprometer su privacidad con la herramienta de seguridad de contraseñas de LeakData.
Proteja los medios de recuperación
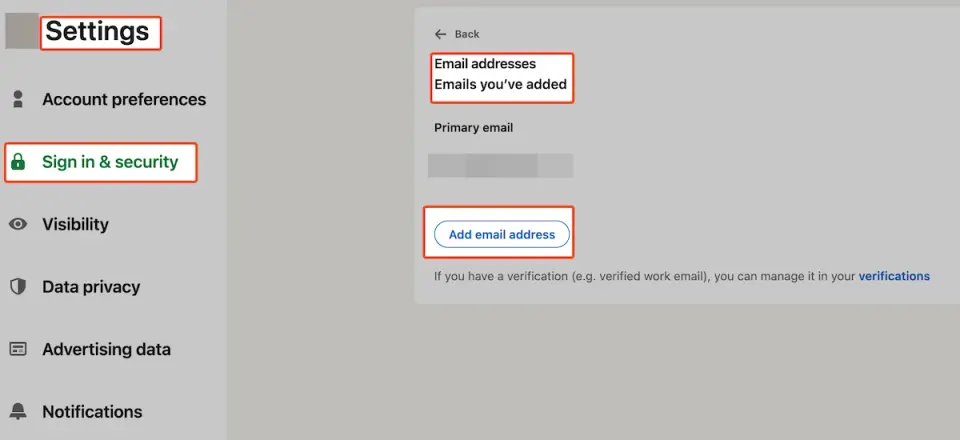
Mantenga actualizados la dirección de correo electrónico principal y el número de teléfono, elimine los medios que ya no controla y proteja la cuenta de correo con una autenticación sólida. La recuperación forma parte de la seguridad de la cuenta; no es un simple trámite administrativo.
2. Revise las sesiones y las aplicaciones conectadas
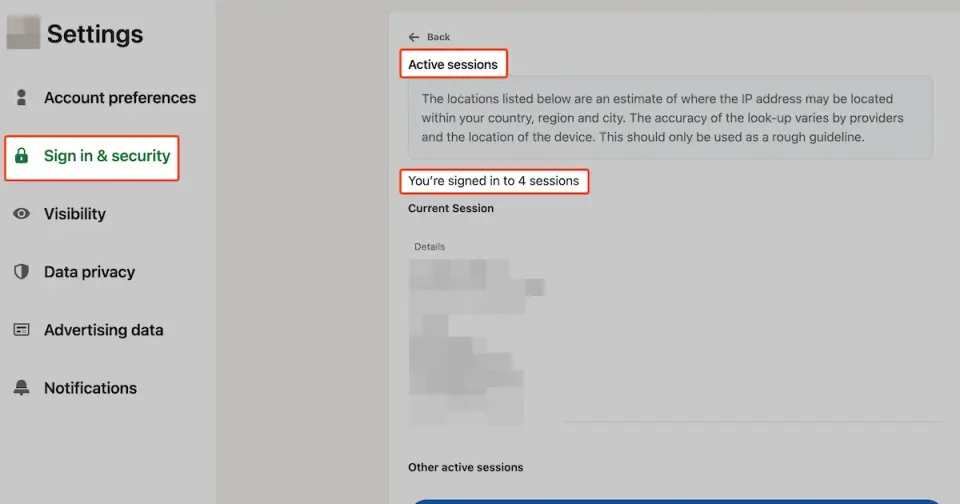
Compruebe los dispositivos con sesiones abiertas
Revise las ubicaciones y los dispositivos donde la cuenta tiene una sesión abierta. Cierre las sesiones que no reconozca o que ya no utilice. Si una sesión parece sospechosa, cambie la contraseña desde un dispositivo de confianza, revise los datos de recuperación y compruebe la actividad reciente de la cuenta, en lugar de limitarse a cerrar esa sesión.
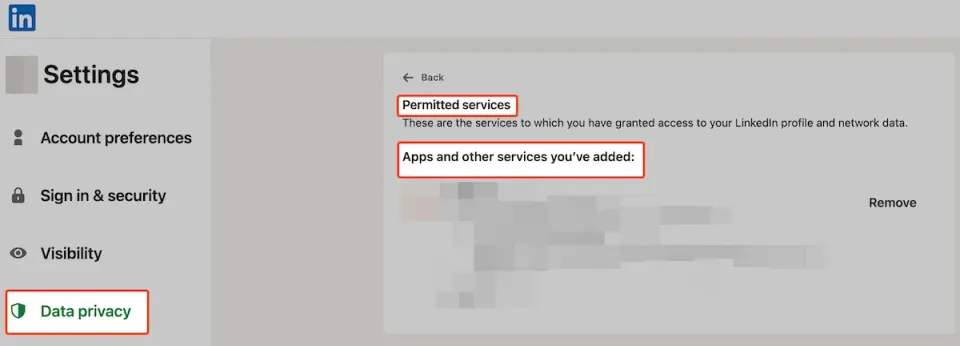
Retire el acceso de terceros que ya no utiliza
Revoque el acceso de las aplicaciones, los sitios web, las extensiones del navegador y las herramientas de automatización que ya no lo necesiten. Una aplicación conectada puede conservar sus permisos incluso después de que usted haya dejado de utilizarla. Revise el proveedor y el alcance de los permisos solicitados antes de aprobar una nueva conexión.
3. Limite la exposición pública innecesaria
La visibilidad pública es útil en una red profesional, por lo que el objetivo no es ocultarlo todo. Se trata de evitar que queden expuestos datos de contacto e información sobre sus relaciones profesionales que no necesita publicar.
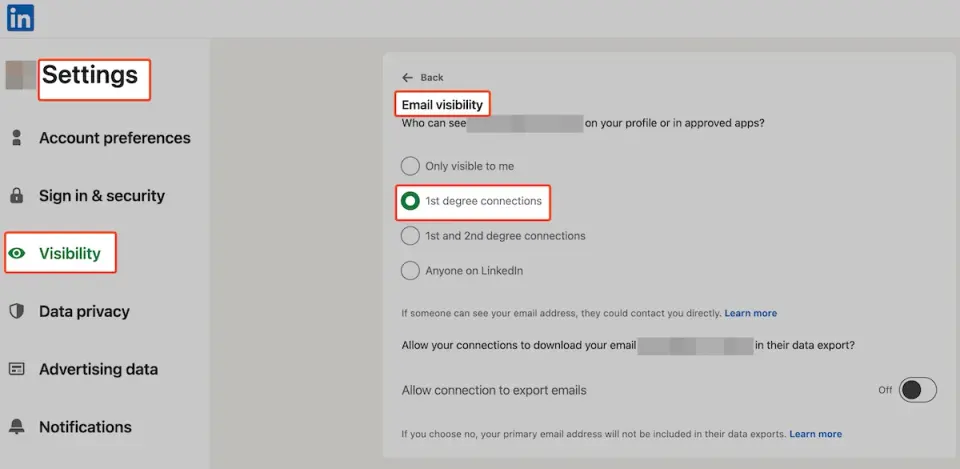
Restrinja la visibilidad del correo electrónico
Configure la visibilidad del correo electrónico para que solo pueda verlo el público más reducido que resulte adecuado para su trabajo. Así será menos fácil recopilar una dirección que pueda utilizarse en ataques de phishing dirigidos e intentos de relleno de credenciales.
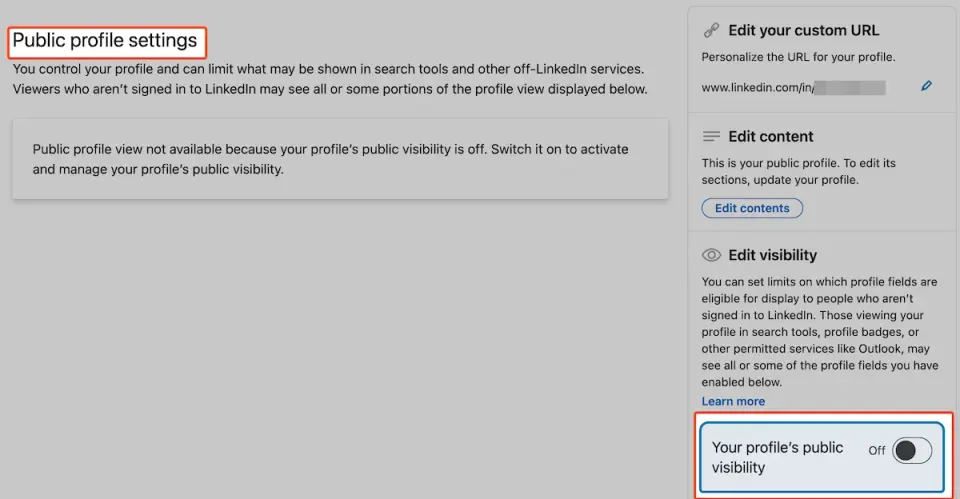
Revise los campos del perfil público
Utilice la vista previa del perfil público para comprobar a qué información puede acceder una persona que no haya iniciado sesión o un motor de búsqueda. Mantenga la información que facilite que lo encuentren profesionalmente y oculte los datos personales que no contribuyan a ese fin.
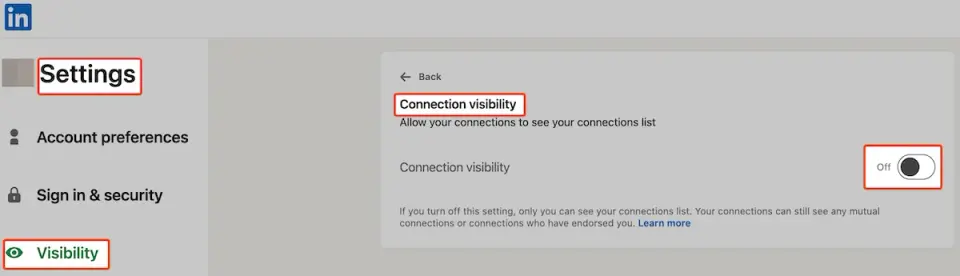
Limite la visibilidad de la lista de contactos
Restrinja quién puede consultar su lista de contactos si no necesita publicar toda su red. Esto puede dificultar que alguien que suplante su identidad identifique a sus colegas y se comunique con ellos en su nombre.
4. Verifique los mensajes y las solicitudes de contacto
Considere la urgencia como una señal de alerta: las ofertas de empleo inesperadas, las solicitudes de pago, las descargas de documentos, las propuestas relacionadas con criptomonedas o los enlaces que exigen iniciar sesión de inmediato deben verificarse de forma independiente.
Examine el perfil completo: fíjese en los indicios de antigüedad de la cuenta, la coherencia del historial laboral, los contactos en común, la actividad y los indicadores de verificación. Ningún indicio por sí solo demuestra que un perfil sea auténtico o falso.
Verifique por otro medio: si un colega le envía un enlace o una solicitud inusual, comuníquese con esa persona mediante un número de teléfono conocido o un canal de trabajo habitual. Su cuenta de LinkedIn podría haber sido comprometida.
Acceda directamente al servicio: no inicie sesión mediante un enlace recibido en un mensaje inesperado. Entre en LinkedIn por su cuenta y consulte allí las notificaciones.
5. Supervise, denuncie y prepare la recuperación
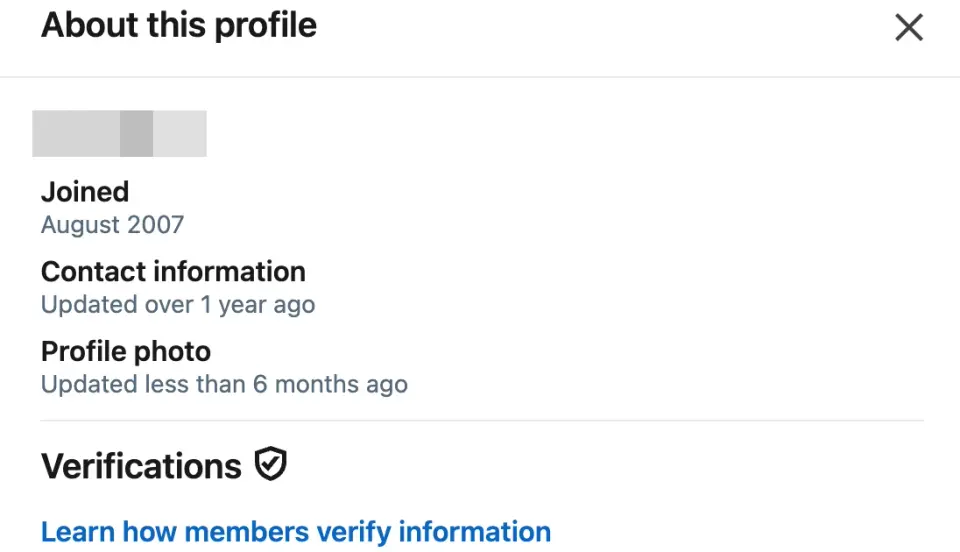
Consulte el contexto del perfil
La vista «Acerca de este perfil» puede aportar contexto, como la fecha en que se creó la cuenta o los indicadores de verificación disponibles. Considérela una fuente de información más, no una garantía de identidad.
Denuncie la actividad sospechosa
Denuncie la suplantación de identidad, las estafas, los mensajes abusivos y las cuentas sospechosas mediante las herramientas de denuncia de LinkedIn. Conserve las capturas de pantalla o los detalles de los mensajes pertinentes por si necesita informar a su empleador o presentar una denuncia ante las autoridades.
Conserve un registro para la recuperación
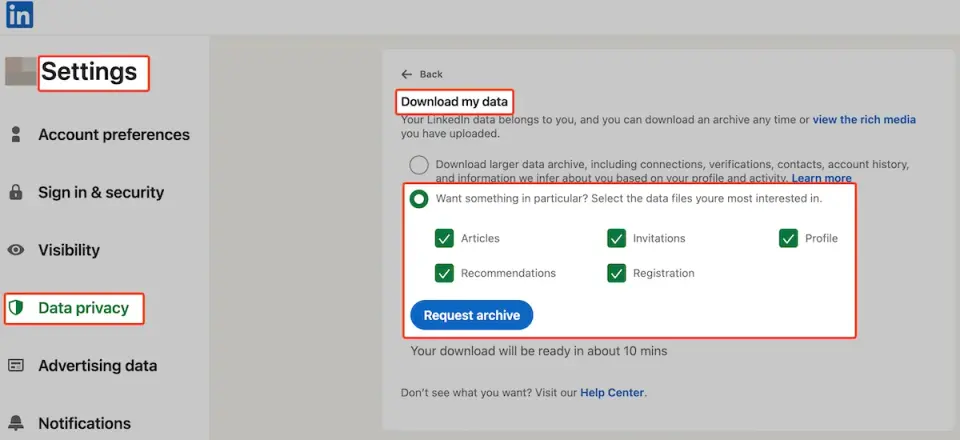
Guarde los códigos de recuperación de forma segura si la plataforma los proporciona y descargue periódicamente una copia de los datos importantes de la cuenta. Exportar los datos no sustituye las medidas de seguridad, pero puede ayudar a mantener la continuidad y a analizar un incidente.
Lista de comprobación final
Utilice credenciales únicas y la verificación en dos pasos, mantenga bajo su control los medios de recuperación, conserve una lista reducida de aplicaciones conectadas de confianza, decida qué información de su perfil debe ser visible y verifique las solicitudes inusuales por medios independientes. Si recibe una señal de exposición, acceda directamente a LinkedIn, revise las sesiones y la configuración de recuperación, cambie las credenciales reutilizadas y supervise la cuenta de correo electrónico vinculada a la recuperación.
La descripción general de la metodología de LeakData explica cómo se recopilan y presentan las señales de exposición en filtraciones de datos. Un resultado que indica exposición es un motivo para investigar y reducir el riesgo; por sí solo, no demuestra que un atacante controle actualmente una cuenta concreta.