Reforce a segurança da sua conta do LinkedIn com um acesso mais seguro, revisão de sessões e aplicativos, controles de privacidade, verificações contra phishing e um plano prático de recuperação.
Os perfis do LinkedIn contêm histórico profissional, relacionamentos e mensagens que podem tornar o controle indevido de uma conta especialmente útil para se passar por outra pessoa e realizar ataques direcionados de phishing. A revisão em cinco passos a seguir reduz riscos comuns sem exigir mudanças na sua identidade profissional pública. Os nomes dos menus podem mudar conforme o LinkedIn atualiza a interface. Por isso, use a busca em Configurações e privacidade se algum item tiver mudado de lugar.
1. Reforce a segurança do acesso e da recuperação
Ative a verificação em duas etapas
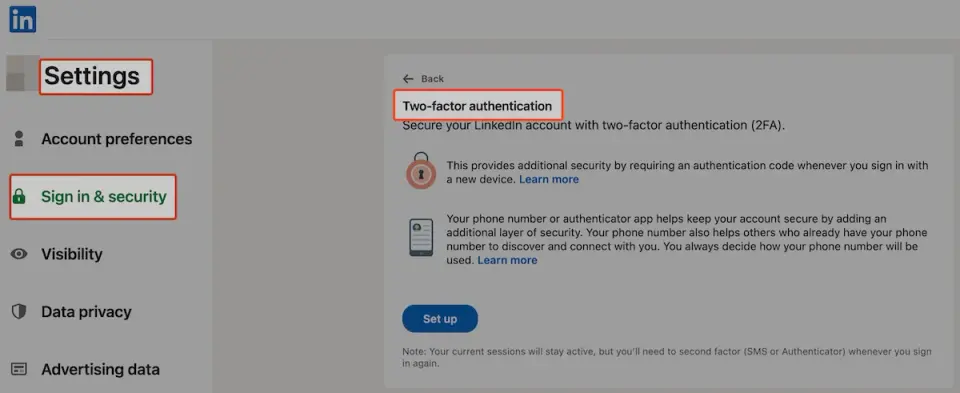
Abra Configurações e privacidade → Acesso e segurança → Verificação em duas etapas. Quando disponível, prefira um aplicativo autenticador ao SMS. A verificação em duas etapas cria uma barreira adicional caso uma senha seja exposta, embora nenhuma medida isolada ofereça proteção absoluta.
Use uma senha exclusiva
Se a conta ainda usa uma senha, gere uma senha longa e exclusiva com um gerenciador de senhas. Não reutilize essa senha no e-mail, em serviços bancários ou em outra rede social. Você pode verificar se ela foi exposta, preservando sua privacidade, com a ferramenta de segurança de senhas da LeakData.
Proteja os canais de recuperação
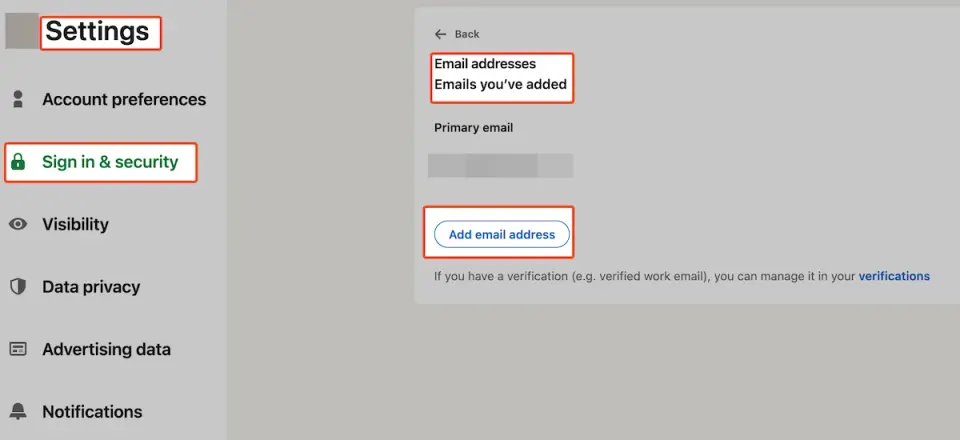
Mantenha o endereço de e-mail principal e o número de telefone atualizados, remova os canais sobre os quais você não tem mais controle e proteja a conta de e-mail com autenticação forte. A recuperação faz parte da segurança da conta; não é um detalhe administrativo para deixar para depois.
2. Revise as sessões e os aplicativos conectados
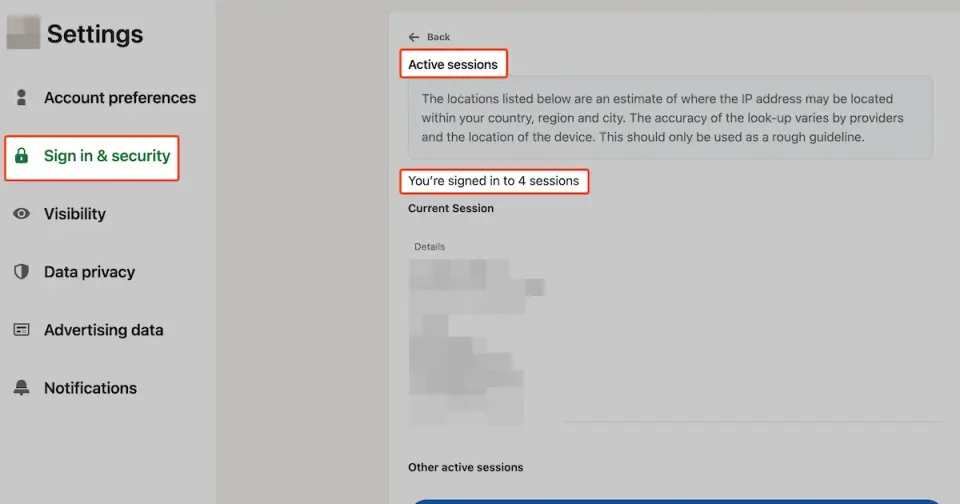
Confira os dispositivos conectados
Revise os locais e dispositivos em que a conta está conectada. Encerre as sessões que você não reconhece ou não usa mais. Se uma sessão parecer suspeita, altere a senha a partir de um dispositivo confiável, revise os dados de recuperação e confira a atividade recente da conta, em vez de apenas encerrar aquela sessão.
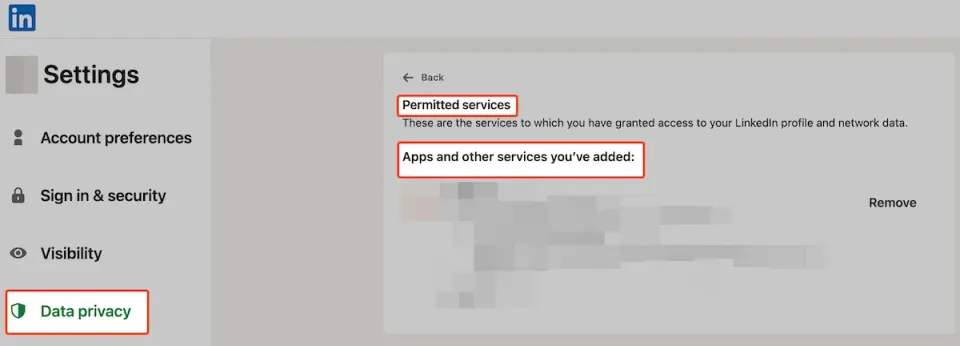
Remova os acessos de terceiros que você não usa mais
Revogue o acesso de aplicativos, sites, extensões de navegador e ferramentas de automação que não precisam mais dele. Um aplicativo conectado pode manter permissões mesmo depois que você deixa de usá-lo. Confira o fornecedor e o escopo das permissões solicitadas antes de aprovar uma nova conexão.
3. Limite a exposição pública desnecessária
A visibilidade pública é útil em uma rede profissional, então o objetivo não é esconder tudo. É evitar a exposição de dados de contato e de relacionamentos que você não precisa publicar.
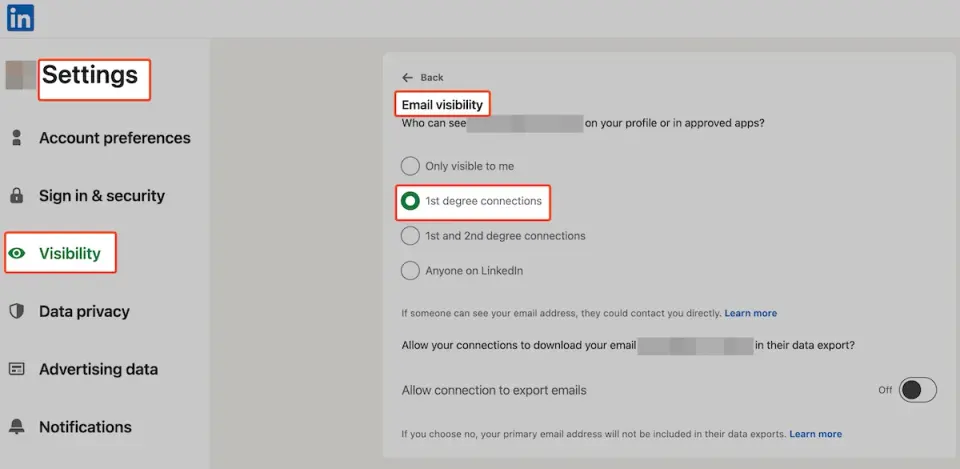
Restrinja a visibilidade do e-mail
Configure a visibilidade do e-mail para o menor público adequado ao seu trabalho. Isso dificulta a coleta do endereço para ataques direcionados de phishing e tentativas de acesso automatizado com credenciais reutilizadas.
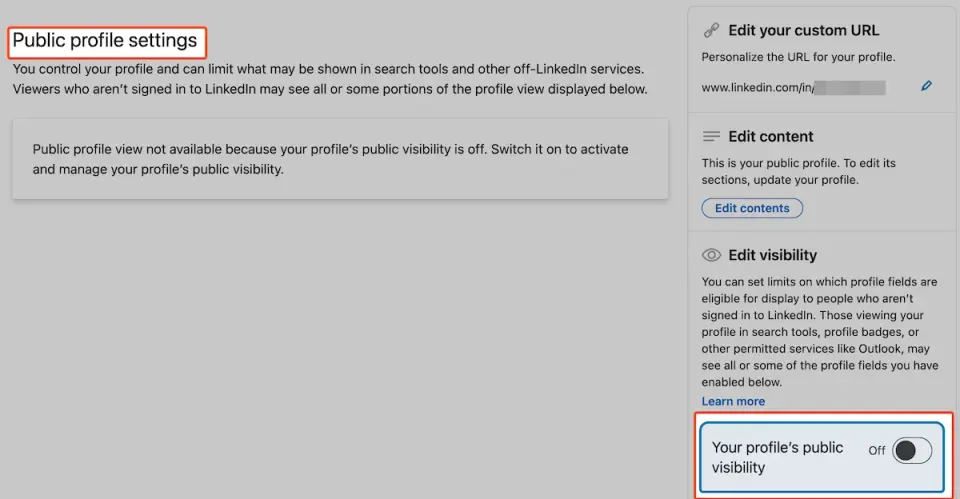
Revise os campos do perfil público
Use a prévia do perfil público para ver o que um visitante que não fez login ou um mecanismo de busca pode acessar. Mantenha as informações que ajudam você a ser encontrado profissionalmente e oculte os detalhes pessoais que não contribuem para esse objetivo.
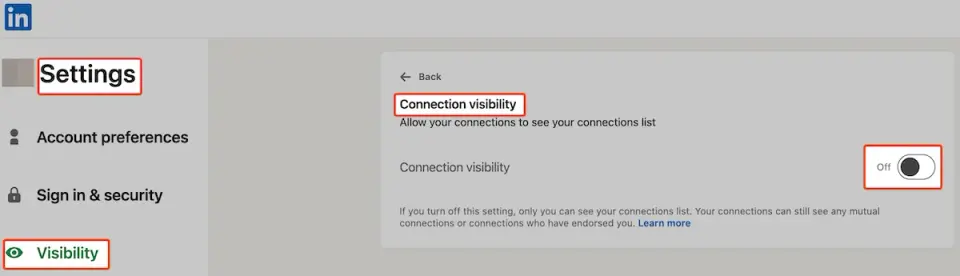
Limite a visibilidade da lista de conexões
Restrinja quem pode consultar sua lista de conexões se não for necessário tornar toda a sua rede pública. Isso pode dificultar que alguém se passe por você, identifique seus colegas e entre em contato com eles em seu nome.
4. Verifique mensagens e solicitações de conexão
Considere a urgência um sinal de alerta: ofertas de emprego inesperadas, pedidos de pagamento, downloads de documentos, solicitações envolvendo criptomoedas ou links para fazer login imediatamente merecem uma verificação independente.
Analise o perfil completo: observe os indícios de há quanto tempo a conta existe, a coerência do histórico profissional, as conexões em comum, a atividade e os indicadores de verificação. Nenhum sinal isolado comprova que um perfil é autêntico ou falso.
Confirme por outro canal: se um colega enviar um link ou pedido incomum, entre em contato com ele por um número de telefone conhecido ou por um canal de trabalho já utilizado. A conta dele no LinkedIn pode ter sido comprometida.
Acesse o serviço diretamente: não faça login por um link recebido em uma mensagem inesperada. Acesse o LinkedIn por conta própria e confira as notificações por lá.
5. Monitore, denuncie e prepare a recuperação
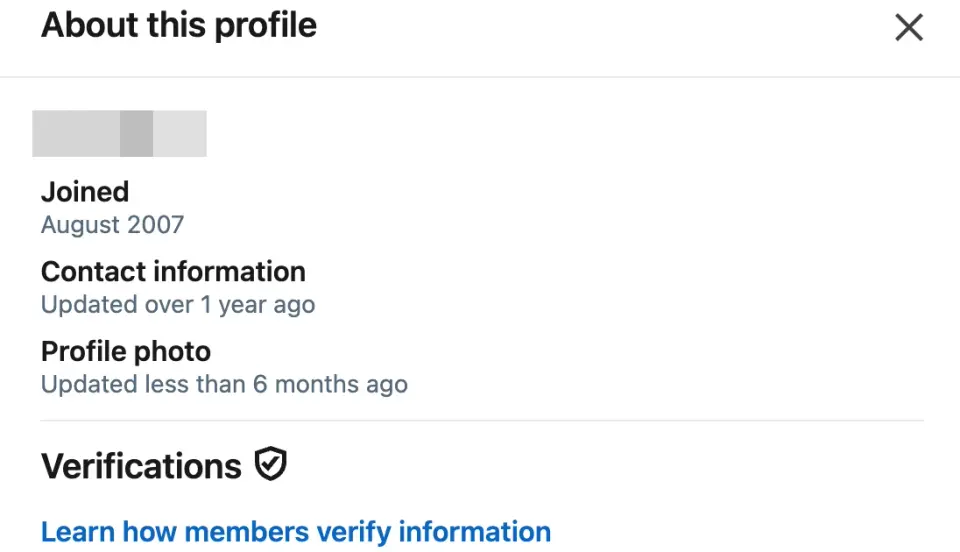
Consulte as informações sobre o perfil
A visualização “Sobre este perfil” pode fornecer contexto, como a data em que a conta foi criada ou os sinais de verificação disponíveis. Considere essas informações como um dos elementos da análise, não como uma garantia de identidade.
Denuncie atividades suspeitas
Denuncie casos de pessoas se passando por outras, golpes, mensagens abusivas e contas suspeitas pelas ferramentas de denúncia do LinkedIn. Guarde capturas de tela ou detalhes das mensagens relevantes caso possa ser necessário relatar o caso ao empregador ou às autoridades policiais.
Guarde as informações de recuperação
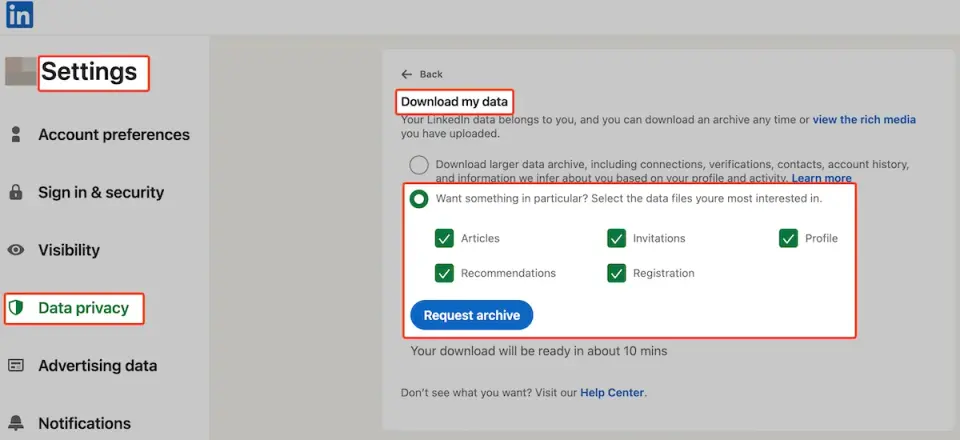
Armazene os códigos de recuperação com segurança, se a plataforma os fornecer, e baixe periodicamente uma cópia dos dados importantes da conta. Exportar os dados não substitui as medidas de segurança, mas pode ajudar a manter a continuidade e a analisar incidentes.
Lista de verificação final
Use credenciais exclusivas, verificação em duas etapas, canais de recuperação sob seu controle, uma lista curta de aplicativos conectados confiáveis, configurações de visibilidade do perfil escolhidas de forma consciente e verificação independente para pedidos incomuns. Se você receber um sinal de exposição, acesse o LinkedIn diretamente, revise as sessões e as configurações de recuperação, substitua as credenciais reutilizadas e monitore a conta de e-mail vinculada à recuperação.
A visão geral da metodologia da LeakData explica como os sinais de exposição em vazamentos são coletados e apresentados. Um resultado que indica exposição é um motivo para investigar e reduzir o risco; por si só, não comprova que uma conta específica esteja atualmente sob o controle de um invasor.