साइन-इन को मज़बूत बनाकर, सत्रों और ऐप की समीक्षा करके, गोपनीयता नियंत्रणों का इस्तेमाल करके, फ़िशिंग की जाँच करके और रिकवरी की व्यावहारिक योजना बनाकर अपने LinkedIn खाते की सुरक्षा बढ़ाएँ।
LinkedIn प्रोफ़ाइल में पेशेवर अनुभव, संपर्कों और संदेशों की जानकारी होती है। इसलिए खाते पर कब्ज़ा करना किसी और की पहचान अपनाने और लक्षित फ़िशिंग के लिए खास तौर पर उपयोगी हो सकता है। नीचे दी गई पाँच चरणों की समीक्षा से आम जोखिम कम होते हैं और इसके लिए आपको अपनी सार्वजनिक पेशेवर पहचान बदलने की ज़रूरत नहीं है। LinkedIn के इंटरफ़ेस में बदलाव होने पर मेन्यू के नाम बदल सकते हैं, इसलिए अगर कोई विकल्प दूसरी जगह चला गया हो, तो सेटिंग्स & गोपनीयता में खोजें।
1. साइन-इन और रिकवरी को मज़बूत बनाएँ
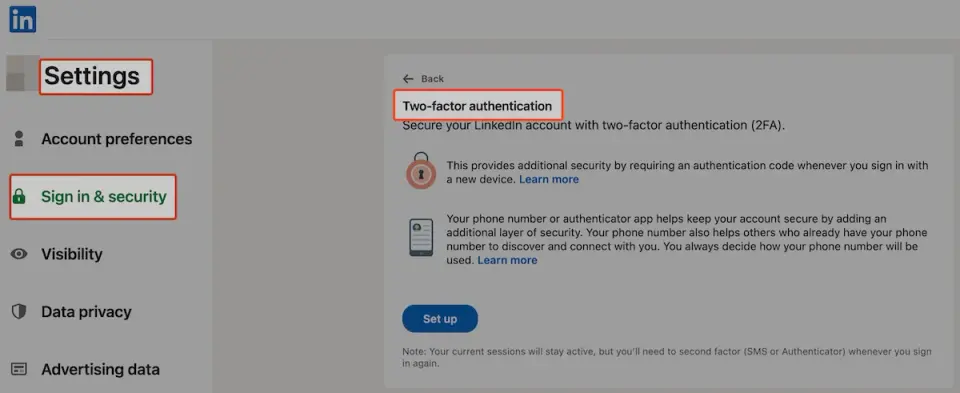
दो-चरणीय सत्यापन चालू करें
सेटिंग्स & गोपनीयता → साइन-इन & सुरक्षा → दो-चरणीय सत्यापन खोलें। विकल्प उपलब्ध हो, तो SMS के बजाय ऑथेंटिकेटर ऐप को प्राथमिकता दें। पासवर्ड उजागर होने पर दो-चरणीय सत्यापन सुरक्षा की एक अतिरिक्त बाधा खड़ी करता है, हालाँकि कोई भी अकेला नियंत्रण पूरी सुरक्षा नहीं देता।
ऐसा पासवर्ड रखें जो कहीं और इस्तेमाल न किया गया हो
अगर खाते में अभी भी पासवर्ड का इस्तेमाल होता है, तो पासवर्ड मैनेजर से एक लंबा पासवर्ड बनाएँ जो किसी अन्य खाते में इस्तेमाल न किया गया हो। उसी पासवर्ड का इस्तेमाल ईमेल, बैंकिंग या किसी दूसरे सोशल प्लेटफ़ॉर्म पर न करें। LeakData के पासवर्ड सुरक्षा टूल से आप अपनी गोपनीयता बनाए रखते हुए जाँच सकते हैं कि पासवर्ड उजागर हुआ है या नहीं।
रिकवरी के माध्यम सुरक्षित रखें
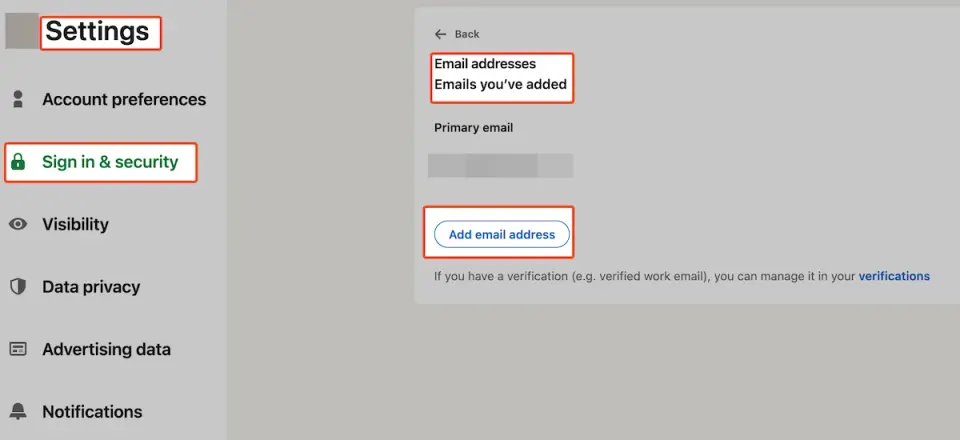
मुख्य ईमेल पता और फ़ोन नंबर अपडेट रखें, जिन माध्यमों पर अब आपका नियंत्रण नहीं है उन्हें हटाएँ, और ईमेल खाते को मज़बूत प्रमाणीकरण से सुरक्षित करें। रिकवरी खाते की सुरक्षा का हिस्सा है, न कि बाद में निपटाने वाला कोई प्रशासनिक काम।
2. सत्रों और जुड़े हुए ऐप्लिकेशन की समीक्षा करें
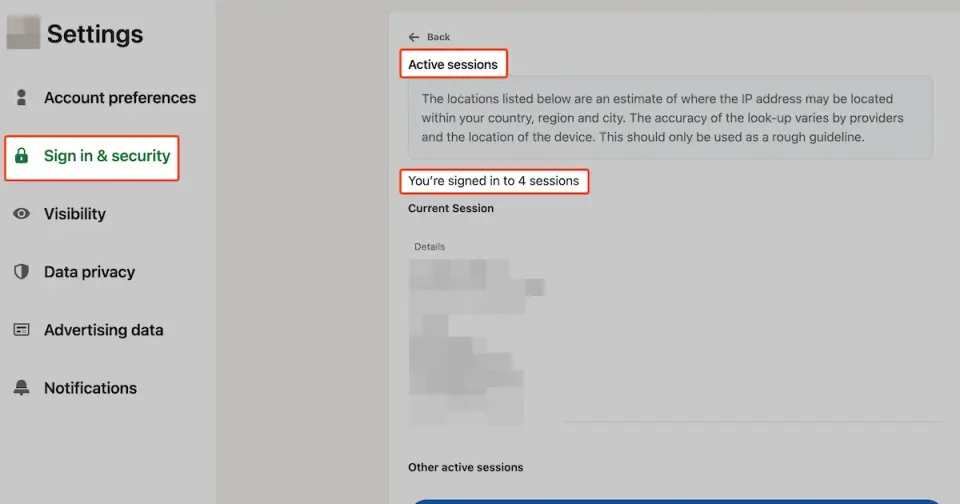
साइन-इन किए हुए डिवाइस जाँचें
उन स्थानों और डिवाइस की समीक्षा करें जहाँ खाते में साइन-इन किया गया है। जिन सत्रों को आप नहीं पहचानते या अब इस्तेमाल नहीं करते, उन्हें बंद करें। अगर कोई सत्र संदिग्ध लगे, तो सिर्फ़ उसे बंद करने के बजाय किसी भरोसेमंद डिवाइस से पासवर्ड बदलें, रिकवरी की जानकारी की समीक्षा करें और खाते की हाल की गतिविधि जाँचें।
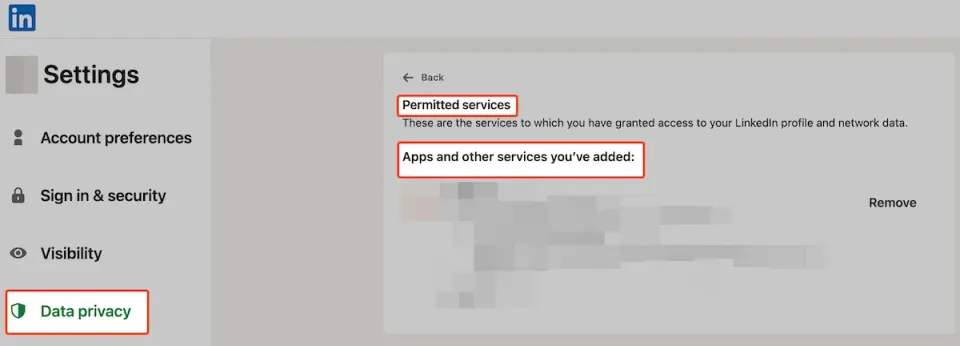
इस्तेमाल न होने वाली तृतीय-पक्ष सेवाओं की पहुँच हटाएँ
उन ऐप्लिकेशन, वेबसाइट, ब्राउज़र एक्सटेंशन और ऑटोमेशन टूल की पहुँच वापस लें जिन्हें अब इसकी ज़रूरत नहीं है। किसी जुड़े हुए ऐप्लिकेशन का इस्तेमाल बंद करने के बाद भी उसके पास अनुमतियाँ बनी रह सकती हैं। किसी नए कनेक्शन को मंज़ूरी देने से पहले सेवा प्रदाता और माँगी गई अनुमतियों के दायरे की समीक्षा करें।
3. अनावश्यक जानकारी सार्वजनिक न करें
पेशेवर नेटवर्क पर सार्वजनिक रूप से दिखाई देना उपयोगी है, इसलिए मकसद सब कुछ छिपाना नहीं है। मकसद उन संपर्क विवरणों और संबंधों की जानकारी को उजागर होने से बचाना है जिन्हें सार्वजनिक करना आपके लिए ज़रूरी नहीं है।
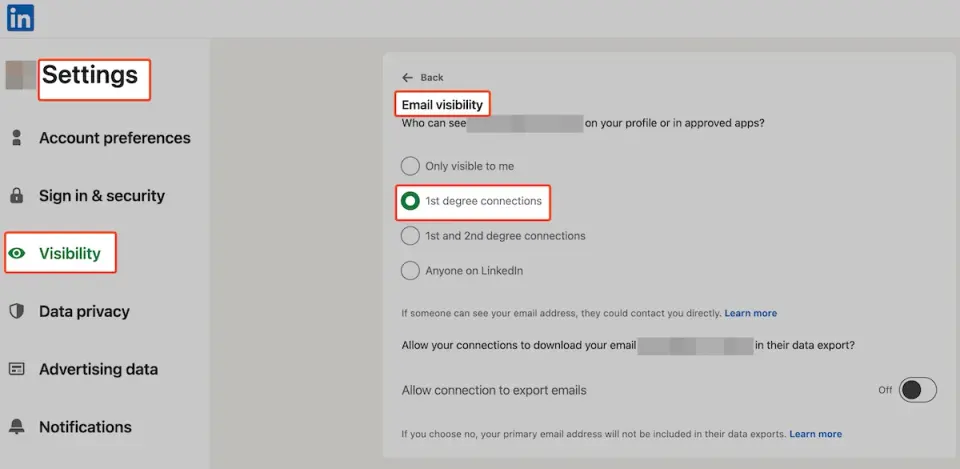
ईमेल पता दिखने का दायरा सीमित करें
ईमेल पता केवल उतने ही लोगों को दिखाएँ जितना आपके काम के लिए उचित हो। इससे लक्षित फ़िशिंग और क्रेडेंशियल-स्टफिंग के प्रयासों में इस्तेमाल होने वाले ईमेल पते को आसानी से जुटाना मुश्किल होता है।
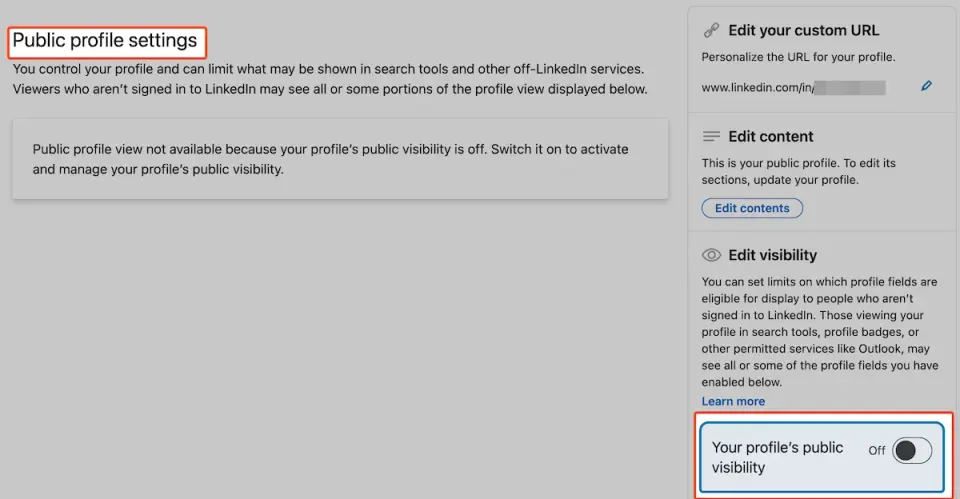
सार्वजनिक प्रोफ़ाइल में दिखने वाली जानकारी की समीक्षा करें
सार्वजनिक प्रोफ़ाइल के प्रीव्यू में देखें कि बिना साइन-इन किए आने वाला व्यक्ति या सर्च इंजन कौन-सी जानकारी देख सकता है। वह जानकारी दिखने दें जो पेशेवर संपर्कों को आपको खोजने में मदद करती है, और ऐसे निजी विवरण छिपाएँ जो इस उद्देश्य के लिए उपयोगी नहीं हैं।
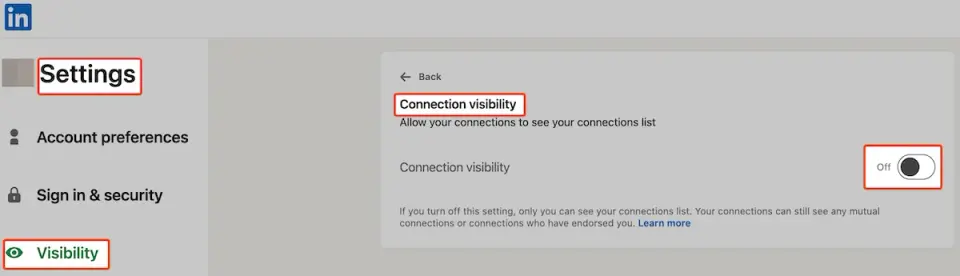
कनेक्शन सूची दिखने का दायरा सीमित करें
अगर पूरे नेटवर्क को सार्वजनिक करना ज़रूरी नहीं है, तो तय करें कि आपकी कनेक्शन सूची कौन देख सकता है। इससे आपकी पहचान का इस्तेमाल करने वाले व्यक्ति के लिए सहकर्मियों को पहचानना और आपके नाम से उनसे संपर्क करना कठिन हो सकता है।
4. संदेशों और कनेक्शन अनुरोधों की पुष्टि करें
जल्दबाज़ी के दबाव को एक संकेत मानें: अप्रत्याशित नौकरी के प्रस्तावों, भुगतान के अनुरोधों, दस्तावेज़ डाउनलोड, क्रिप्टोकरेंसी संबंधी आग्रहों या तुरंत लॉगिन करने वाले लिंक की स्वतंत्र रूप से पुष्टि करनी चाहिए।
पूरी प्रोफ़ाइल जाँचें: खाता कितना पुराना है, इसके संकेतों के साथ-साथ काम के इतिहास की संगति, साझा कनेक्शन, गतिविधि और सत्यापन संबंधी संकेत देखें। कोई भी अकेला संकेत यह साबित नहीं करता कि प्रोफ़ाइल असली है या नकली।
किसी दूसरे माध्यम से पुष्टि करें: अगर कोई सहकर्मी असामान्य लिंक या अनुरोध भेजता है, तो उसके किसी परिचित फ़ोन नंबर या कामकाज के लिए पहले से इस्तेमाल होने वाले माध्यम से संपर्क करें। हो सकता है कि उसके LinkedIn खाते पर किसी और ने कब्ज़ा कर लिया हो।
सेवा सीधे खोलें: किसी अप्रत्याशित संदेश के लिंक से साइन-इन न करें। खुद LinkedIn खोलें और वहीं सूचनाएँ जाँचें।
5. निगरानी करें, रिपोर्ट करें और रिकवरी की तैयारी रखें
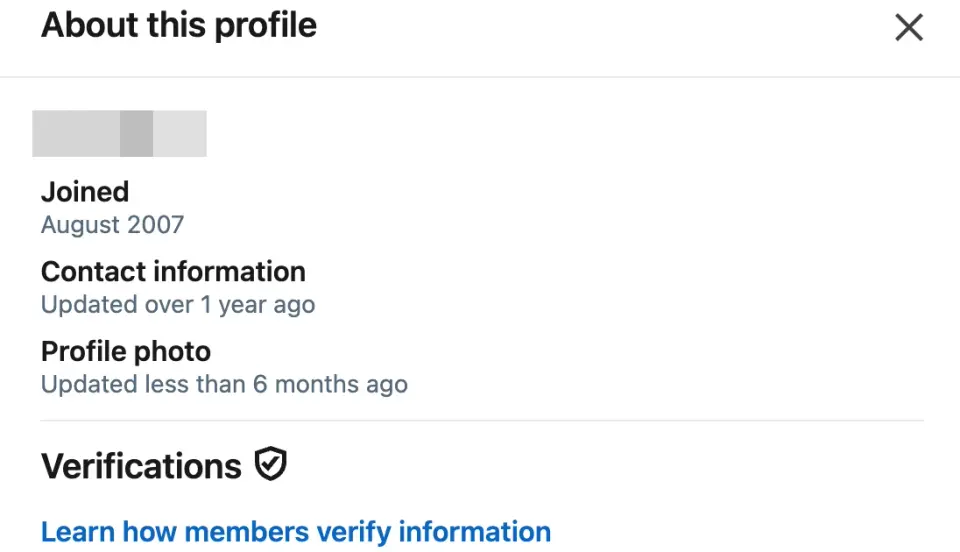
प्रोफ़ाइल से जुड़ी पृष्ठभूमि की जानकारी देखें
“इस प्रोफ़ाइल के बारे में” दृश्य में यह जानकारी मिल सकती है कि खाता कब बनाया गया था या सत्यापन के कौन-से संकेत उपलब्ध हैं। इसे आकलन का एक आधार मानें, पहचान की गारंटी नहीं।
संदिग्ध गतिविधि की रिपोर्ट करें
LinkedIn के रिपोर्टिंग टूल से किसी और की पहचान के इस्तेमाल, ठगी, अपमानजनक संदेशों और संदिग्ध खातों की रिपोर्ट करें। अगर नियोक्ता या कानून प्रवर्तन एजेंसी को रिपोर्ट देने की ज़रूरत पड़ सकती है, तो संबंधित स्क्रीनशॉट या संदेशों का विवरण सुरक्षित रखें।
रिकवरी का रिकॉर्ड रखें
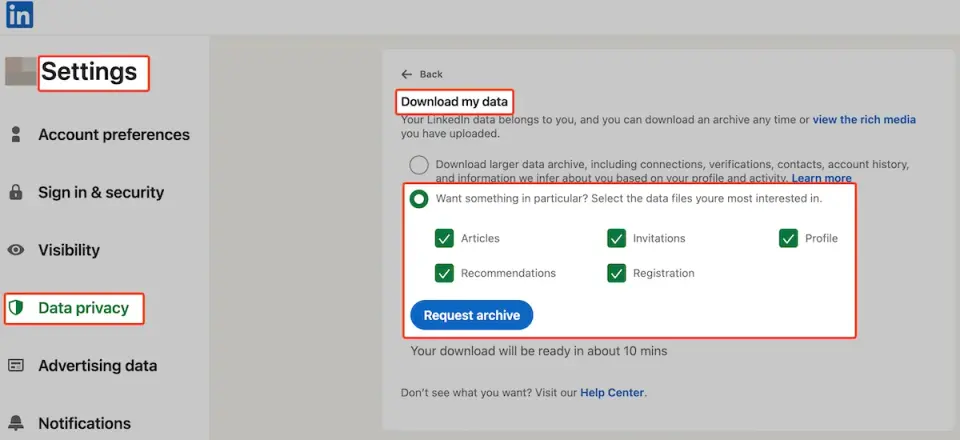
अगर प्लेटफ़ॉर्म रिकवरी कोड देता है, तो उन्हें सुरक्षित रखें और समय-समय पर खाते के महत्वपूर्ण डेटा की एक प्रति डाउनलोड करें। डेटा एक्सपोर्ट सुरक्षा का विकल्प नहीं है, लेकिन इससे काम जारी रखने और घटना की समीक्षा करने में मदद मिल सकती है।
अंतिम जाँच-सूची
ऐसे लॉगिन विवरण रखें जो अन्य खातों में इस्तेमाल न हों, दो-चरणीय सत्यापन चालू करें, रिकवरी के माध्यम अपने नियंत्रण में रखें और केवल कुछ भरोसेमंद ऐप को खाते से जोड़ें। सोच-समझकर तय करें कि प्रोफ़ाइल की कौन-सी जानकारी किसे दिखेगी, और असामान्य अनुरोधों की स्वतंत्र रूप से पुष्टि करें। अगर जानकारी उजागर होने का संकेत मिले, तो सीधे LinkedIn खोलें, सत्रों और रिकवरी सेटिंग्स की समीक्षा करें, एक से अधिक जगह इस्तेमाल किए गए लॉगिन विवरण बदलें और रिकवरी से जुड़े ईमेल खाते की निगरानी करें।
LeakData का कार्यप्रणाली का परिचय बताता है कि डेटा लीक में जानकारी उजागर होने के संकेत कैसे एकत्र किए जाते हैं और दिखाए जाते हैं। जानकारी उजागर होने का परिणाम आगे जाँच करने और जोखिम कम करने का संकेत है; यह अपने आप में इस बात का प्रमाण नहीं है कि कोई खास खाता अभी हमलावर के नियंत्रण में है।