
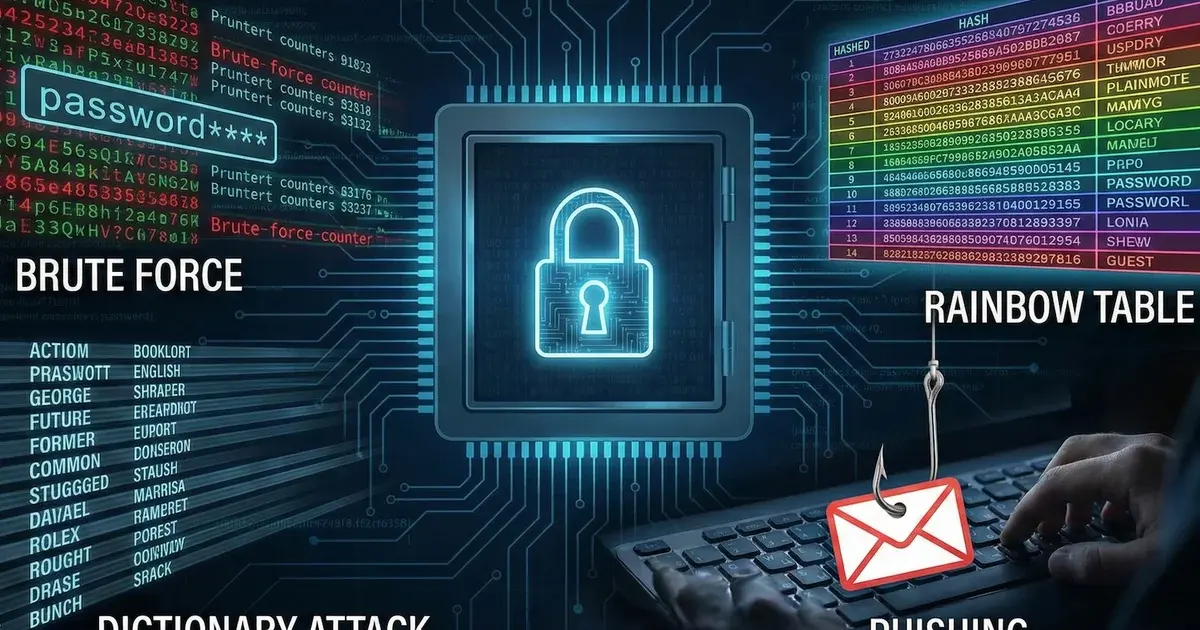
Conozca la fuerza bruta, los ataques de diccionario, la reutilización automatizada de credenciales, el rociado de contraseñas y el descifrado de contraseñas sin conexión, así como las medidas que realmente reducen el riesgo.
La seguridad suele estar limitada por la vía de autenticación más débil. Un cifrado sólido y unas herramientas de detección sofisticadas no pueden compensar el uso de una contraseña reutilizada que un atacante ya conoce. Los ataques a contraseñas van desde los intentos de adivinarlas en un formulario de inicio de sesión hasta el descifrado de contraseñas a alta velocidad, sin conexión, a partir de hashes robados en una filtración. Las medidas de protección varían, por lo que es importante entender la vía de ataque.
Métodos habituales de ataque a contraseñas
Ataques de fuerza bruta
Un ataque de fuerza bruta prueba de forma sistemática las posibles combinaciones de caracteres. Los ataques en línea están limitados por la latencia de la red, los límites de frecuencia, los bloqueos de cuentas y la detección de bots. Los ataques sin conexión son más peligrosos: tras robar los hashes de las contraseñas, un atacante puede probar posibles contraseñas en su propio equipo sin interactuar con el servicio afectado.
La longitud y la previsibilidad de la contraseña, el algoritmo de hash, su factor de trabajo y el hardware del atacante influyen en el tiempo necesario. Las tablas publicadas sobre tiempos de descifrado son solo estimaciones basadas en supuestos explícitos, no una garantía para un sistema concreto.
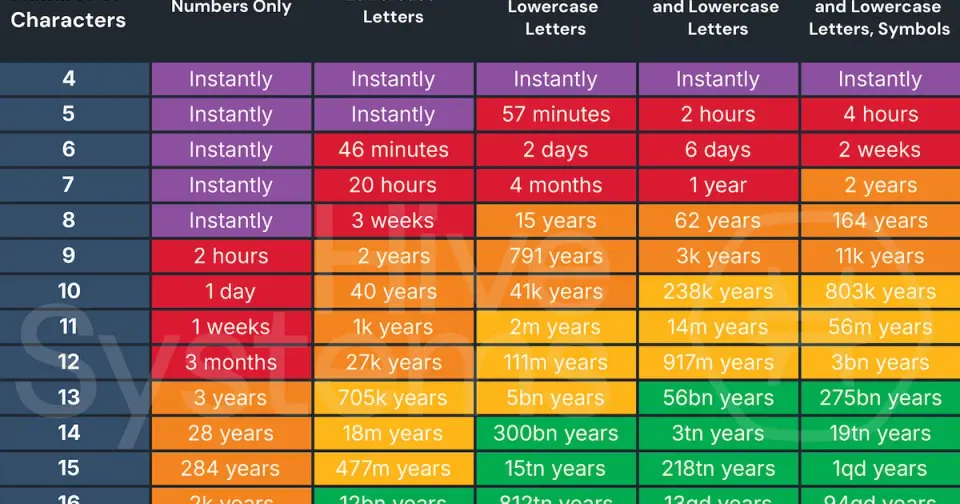 Fuente y metodología: Tabla de contraseñas de Hive Systems
Ataques de diccionario y basados en reglas
Los atacantes rara vez empiezan con cadenas aleatorias. Prueban contraseñas habituales, contraseñas filtradas, palabras, nombres, fechas, patrones de teclado y sustituciones previsibles, como cambiar “a” por “@”. Los motores de reglas combinan estos patrones de forma eficiente. Por ello, una frase larga pero habitual puede ser más débil que otra única y generada aleatoriamente.
Tablas precalculadas y descifrado sin conexión
Las tablas arcoíris contienen resultados de hash precalculados. Una sal aleatoria y única para cada contraseña hace que una sola tabla precalculada resulte poco práctica para atacar muchas cuentas. Los sistemas modernos también deben utilizar una función de hash de contraseñas deliberadamente lenta, como Argon2id, scrypt, bcrypt o PBKDF2. Un pepper puede aportar una capa adicional de protección si se almacena por separado de la base de datos de contraseñas, pero no sustituye a las sales ni a un factor de trabajo adecuado.
Reutilización automatizada de credenciales
La reutilización automatizada de credenciales emplea pares de nombre de usuario y contraseña expuestos en otro servicio. Las herramientas automatizadas prueban esas mismas credenciales en cuentas de correo electrónico, redes sociales, banca y trabajo. Reutilizar contraseñas convierte un incidente en un proveedor en la toma de control de cuentas en otros servicios.
Las medidas más eficaces son utilizar contraseñas únicas, comprobar las nuevas contraseñas frente a una lista de bloqueo de contraseñas que se sabe que han sido comprometidas, detectar bots y anomalías, y emplear autenticación multifactor. Los métodos resistentes al phishing, como las claves de acceso o las llaves de seguridad físicas, ofrecen una protección mayor que los códigos que un atacante puede retransmitir.
Rociado de contraseñas
El rociado de contraseñas invierte el patrón habitual de la fuerza bruta: un atacante prueba una o unas pocas contraseñas comunes en muchas cuentas. Así puede evitar los umbrales de bloqueo por cuenta. Los responsables de la defensa deben aplicar límites de frecuencia teniendo en cuenta distintas cuentas y señales de red, vigilar los intentos fallidos distribuidos, bloquear las contraseñas comprometidas y proteger las cuentas privilegiadas con autenticación resistente al phishing.
Medidas de protección para particulares
Utilice un gestor de contraseñas para generar una contraseña larga y diferente para cada cuenta.
Prefiera las claves de acceso cuando estén disponibles.
Active la autenticación multifactor y dé prioridad a las llaves de seguridad o las claves de acceso para las cuentas importantes.
Compruebe si una contraseña aparece en conjuntos de datos de filtraciones sin enviar la propia contraseña. La comprobación de seguridad de contraseñas de LeakData utiliza un método de consulta que preserva la privacidad.
Cambie una contraseña cuanto antes si sospecha que ha sido comprometida; los cambios periódicos según un calendario no sustituyen a la supervisión.
Medidas de protección para organizaciones
Almacene las contraseñas mediante una función de hash de contraseñas moderna, lenta y con sal, y revise los factores de trabajo con el paso del tiempo.
Aplique listas de bloqueo de contraseñas comprometidas durante el registro y los cambios de contraseña.
Utilice varias capas de límites de frecuencia, controles de bots, señales de riesgo y alertas, en lugar de depender únicamente de bloqueos rígidos.
Diseñe procesos de recuperación seguros; los atacantes suelen centrarse en el restablecimiento de contraseñas y en los procedimientos del servicio de asistencia.
Nunca registre contraseñas en texto plano ni las incluya en datos de análisis, URLs o solicitudes de soporte.
Conclusión
Los ataques a contraseñas siguen evolucionando, pero es posible cambiar los factores económicos que los sustentan. Las credenciales únicas evitan que la reutilización extienda un incidente a otras cuentas, las funciones de hash de contraseñas lentas elevan el coste de los ataques sin conexión y la autenticación resistente al phishing puede impedir que baste con robar una contraseña. Las contraseñas seguirán presentes en muchos sistemas durante algún tiempo; el objetivo práctico es reducir la confianza depositada únicamente en una contraseña. Lea más en ¿Desaparecerán las contraseñas?


