
تعرّف على هجمات القوة الغاشمة والقواميس وحشو بيانات الاعتماد ورش كلمات المرور وكسرها دون اتصال، وعلى الضوابط التي تقلل المخاطر فعليًا.
غالبًا ما يتحدد مستوى الأمان بأضعف مسار للمصادقة. فلا يستطيع التشفير القوي ولا أدوات الكشف المتقدمة تعويض ضعف كلمة مرور مُعاد استخدامها ويعرفها المهاجم بالفعل. تتراوح هجمات كلمات المرور بين التخمين عبر نموذج تسجيل الدخول وكسر تجزئات كلمات المرور المسروقة في اختراق بسرعة عالية ودون اتصال. ولكل مسار ضوابط دفاعية مختلفة، لذا من المهم فهم المسار الذي يسلكه الهجوم.
الأساليب الشائعة لهجمات كلمات المرور
هجمات القوة الغاشمة
يختبر هجوم القوة الغاشمة التركيبات الممكنة للمحارف بصورة منهجية. وتحدّ من الهجمات عبر الإنترنت عوامل مثل زمن انتقال البيانات عبر الشبكة، وحدود معدل المحاولات، وقفل الحسابات، وكشف الروبوتات. أما الهجمات دون اتصال فهي أكثر خطورة: فبعد سرقة تجزئات كلمات المرور، يستطيع المهاجم إجراء محاولات التخمين على أجهزته الخاصة دون التفاعل مع الخدمة المتضررة.
يتأثر الوقت اللازم بطول كلمة المرور، ومدى سهولة توقعها، وخوارزمية التجزئة، ومعامل كلفة الحساب فيها، وأجهزة المهاجم. ولا تقدم الجداول المنشورة لأزمنة كسر كلمات المرور سوى تقديرات مبنية على افتراضات محددة، وليست ضمانًا ينطبق على نظام بعينه.
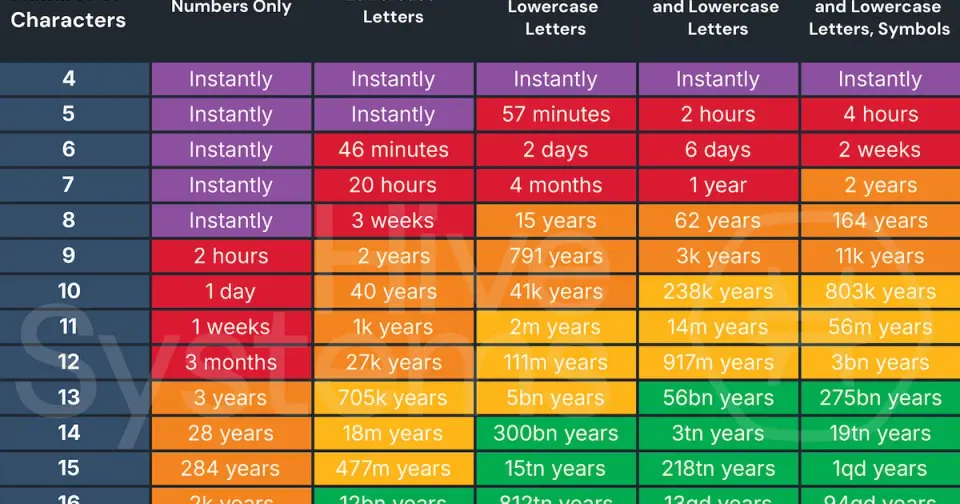 المصدر والمنهجية: جدول كلمات المرور من Hive Systems
هجمات القواميس والهجمات القائمة على القواعد
نادرًا ما يبدأ المهاجمون بسلاسل عشوائية. فهم يختبرون كلمات المرور الشائعة والمسرّبة، والكلمات، والأسماء، والتواريخ، وأنماط لوحة المفاتيح، والاستبدالات المتوقعة مثل استبدال “a” بـ “@”. وتجمع محركات القواعد بين هذه الأنماط بكفاءة. لذلك قد تكون عبارة طويلة لكنها شائعة أضعف من عبارة فريدة مولّدة عشوائيًا.
الجداول المحسوبة مسبقًا وكسر كلمات المرور دون اتصال
تحتوي جداول قوس قزح على نتائج تجزئة محسوبة مسبقًا. وإضافة قيمة عشوائية فريدة تُعرف بالملح لكل كلمة مرور تجعل استخدام جدول واحد محسوب مسبقًا عبر حسابات كثيرة أمرًا غير عملي. وينبغي للأنظمة الحديثة أيضًا استخدام دالة لتجزئة كلمات المرور مصممة لتكون بطيئة، مثل Argon2id أو scrypt أو bcrypt أو PBKDF2. ويمكن لقيمة سرية إضافية تُعرف بالفلفل أن تضيف طبقة دفاع أخرى عندما تُخزّن منفصلة عن قاعدة بيانات كلمات المرور، لكنها لا تغني عن قيم الملح أو عن معامل كلفة حساب مناسب.
حشو بيانات الاعتماد
يعتمد حشو بيانات الاعتماد على أزواج من أسماء المستخدمين وكلمات المرور كشفتها خدمة أخرى. وتجرّب أدوات آلية بيانات الاعتماد نفسها على حسابات البريد الإلكتروني والتواصل الاجتماعي والخدمات المصرفية والعمل. وتحوّل إعادة استخدام كلمات المرور حادثة لدى مزوّد واحد إلى استيلاء على حسابات لدى جهات أخرى.
تشمل أقوى الضوابط استخدام كلمات مرور فريدة، وفحص كلمات المرور الجديدة بمقارنتها بقائمة حظر تضم قيمًا معروفة بتعرضها للاختراق، وكشف الروبوتات والأنشطة غير المعتادة، والمصادقة متعددة العوامل. وتوفر الأساليب المقاومة للتصيد الاحتيالي، مثل مفاتيح المرور أو مفاتيح الأمان المادية، حماية أفضل من الرموز التي يستطيع المهاجم تمريرها.
رش كلمات المرور
يعكس رش كلمات المرور النمط المعتاد لهجمات القوة الغاشمة: إذ يجرّب المهاجم كلمة مرور شائعة واحدة أو بضع كلمات شائعة على حسابات كثيرة. وقد يتيح ذلك تجنب بلوغ حدود المحاولات التي تؤدي إلى قفل كل حساب على حدة. وينبغي للمدافعين تقييد معدلات المحاولات عبر الحسابات وبالاستناد إلى مؤشرات الشبكة، ومراقبة محاولات الدخول الفاشلة الموزعة، وحظر كلمات المرور التي تعرضت للاختراق، وحماية الحسابات ذات الامتيازات بمصادقة مقاومة للتصيد الاحتيالي.
ضوابط للأفراد
استخدم مدير كلمات مرور لتوليد كلمة مرور طويلة ومختلفة لكل حساب.
فضّل مفاتيح المرور حيثما تتوفر.
فعّل المصادقة متعددة العوامل، مع إعطاء الأولوية لمفاتيح الأمان أو مفاتيح المرور للحسابات المهمة.
تحقق مما إذا كانت كلمة المرور موجودة في مجموعات بيانات التسريبات، دون إرسال كلمة المرور نفسها. تستخدم أداة فحص أمان كلمة المرور من LeakData أسلوب بحث يحافظ على الخصوصية.
غيّر كلمة المرور سريعًا عند الاشتباه في تعرضها للاختراق؛ فتغييرها دوريًا وفق جدول زمني لا يغني عن المراقبة.
ضوابط للمؤسسات
خزّن كلمات المرور باستخدام دالة تجزئة حديثة وبطيئة تضيف قيمة ملح، وراجع معاملات كلفة الحساب بمرور الوقت.
طبّق قوائم حظر كلمات المرور التي تعرضت للاختراق عند التسجيل وتغيير كلمة المرور.
استخدم طبقات متعددة من حدود معدل المحاولات، وضوابط الروبوتات، ومؤشرات المخاطر، والتنبيهات، بدلًا من الاعتماد على قواعد قفل صارمة وحدها.
صمّم إجراءات آمنة لاستعادة الوصول؛ فكثيرًا ما يستهدف المهاجمون عمليات إعادة تعيين كلمات المرور وإجراءات مكتب الدعم.
لا تكتب كلمات المرور بنص صريح في السجلات مطلقًا، ولا تضعها في بيانات التحليلات أو عناوين URL أو تذاكر الدعم.
الخلاصة
تواصل هجمات كلمات المرور تطورها، لكن يمكن تغيير العوامل الأساسية التي تحدد كلفتها وجدواها. فبيانات الاعتماد الفريدة تمنع انتقال أثر إعادة الاستخدام إلى حسابات أخرى، والتجزئة البطيئة لكلمات المرور ترفع كلفة الهجمات دون اتصال، والمصادقة المقاومة للتصيد الاحتيالي قد تمنع أن تكون كلمة مرور مسروقة وحدها كافية. وستبقى كلمات المرور في أنظمة كثيرة لبعض الوقت؛ لذا فالهدف العملي هو تقليل مقدار الثقة الممنوحة لكلمة المرور وحدها. اقرأ المزيد في هل ستختفي كلمات المرور؟


