
Entenda os ataques de força bruta, de dicionário, com credenciais reutilizadas, de pulverização de senhas e de quebra offline — e as medidas que de fato reduzem os riscos.
A segurança muitas vezes é limitada pela via de autenticação mais fraca. Criptografia robusta e ferramentas sofisticadas de detecção não compensam o uso de uma senha reutilizada que um invasor já conhece. Os ataques a senhas vão de tentativas online em um formulário de login à quebra offline, em alta velocidade, de hashes roubados em um vazamento. As medidas de proteção variam, por isso é importante entender o caminho do ataque.
Métodos comuns de ataque a senhas
Ataques de força bruta
Um ataque de força bruta testa sistematicamente as combinações possíveis de caracteres. Os ataques online são limitados pela latência da rede, pelos limites de requisições, pelos bloqueios de contas e pela detecção de bots. Os ataques offline são mais perigosos: depois de roubar hashes de senhas, um invasor pode testar combinações em seu próprio hardware, sem interagir com o serviço afetado.
O tamanho da senha, sua previsibilidade, o algoritmo de hash, seu fator de trabalho e o hardware do invasor influenciam o tempo necessário. As tabelas publicadas com tempos de quebra são apenas estimativas baseadas em premissas declaradas — não uma garantia para um sistema específico.
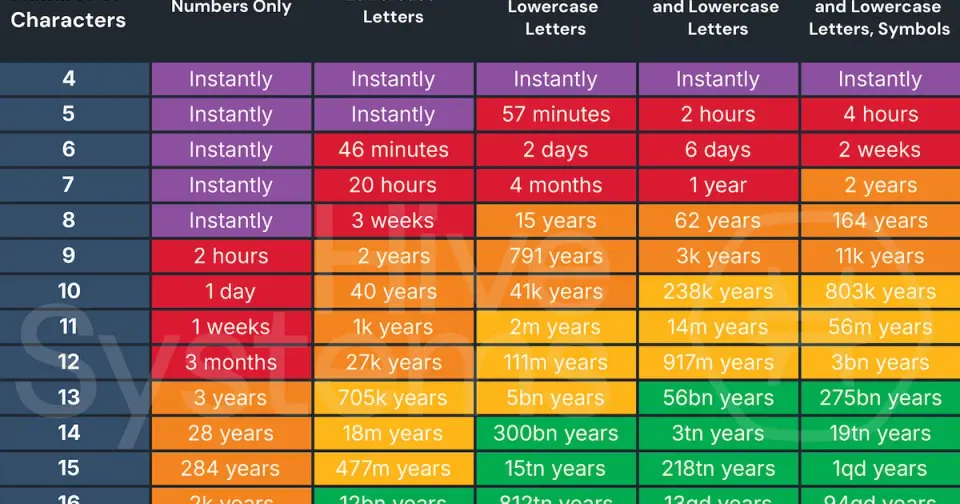 Fonte e metodologia: Tabela de senhas da Hive Systems
Ataques de dicionário e baseados em regras
Invasores raramente começam com sequências aleatórias. Eles testam senhas comuns, senhas vazadas, palavras, nomes, datas, padrões de teclado e substituições previsíveis, como trocar “a” por “@”. Mecanismos baseados em regras combinam esses padrões de forma eficiente. Por isso, uma frase longa, mas comum, pode ser mais fraca do que uma frase exclusiva gerada aleatoriamente.
Tabelas pré-calculadas e quebra offline
As tabelas arco-íris contêm resultados de hash pré-calculados. Um salt aleatório e exclusivo para cada senha torna impraticável usar uma única tabela pré-calculada em muitas contas. Sistemas modernos também devem usar uma função de hash de senhas deliberadamente lenta, como Argon2id, scrypt, bcrypt ou PBKDF2. Um pepper pode acrescentar uma camada de proteção quando armazenado separadamente do banco de dados de senhas, mas não substitui os salts nem um fator de trabalho adequado.
Reutilização automatizada de credenciais
A reutilização automatizada de credenciais usa pares de nome de usuário e senha expostos em outro serviço. Ferramentas automatizadas testam as mesmas credenciais em contas de e-mail, redes sociais, bancos e ambientes de trabalho. A reutilização de senhas transforma um incidente em um provedor em tomada de contas em outros serviços.
As medidas mais eficazes são senhas exclusivas, comparação de novas senhas com uma lista de bloqueio de senhas sabidamente comprometidas, detecção de bots e anomalias e autenticação multifator. Métodos resistentes a phishing, como passkeys ou chaves de segurança físicas, oferecem mais proteção do que códigos que um invasor pode retransmitir.
Pulverização de senhas
A pulverização de senhas inverte o padrão usual da força bruta: um invasor testa uma ou poucas senhas comuns em muitas contas. Isso pode evitar os limiares de bloqueio por conta. As equipes de defesa devem aplicar limites de requisições considerando múltiplas contas e sinais de rede, monitorar falhas distribuídas, bloquear senhas comprometidas e proteger contas privilegiadas com autenticação resistente a phishing.
Medidas de proteção para você
Use um gerenciador de senhas para gerar uma senha longa e diferente para cada conta.
Prefira passkeys quando estiverem disponíveis.
Ative a autenticação multifator, priorizando chaves de segurança ou passkeys para contas importantes.
Verifique se uma senha consta em bases de dados de vazamentos sem enviar a própria senha. A verificação de segurança de senhas da LeakData usa uma consulta que preserva a privacidade.
Troque a senha prontamente quando houver suspeita de comprometimento; trocas periódicas em datas predefinidas não substituem o monitoramento.
Medidas de proteção para organizações
Armazene senhas usando uma função de hash de senhas moderna e lenta, com salt, e revise os fatores de trabalho ao longo do tempo.
Aplique listas de bloqueio de senhas comprometidas no cadastro e na troca de senha.
Use limites de requisições em camadas, controles de bots, sinais de risco e alertas, em vez de depender apenas de bloqueios rígidos.
Crie fluxos seguros de recuperação; invasores costumam atacar os processos de redefinição de senha e de suporte técnico.
Nunca registre senhas em texto puro em logs nem as inclua em ferramentas de análise, URLs ou chamados de suporte.
Conclusão
Os ataques a senhas continuam evoluindo, mas é possível alterar sua lógica econômica. Credenciais exclusivas impedem a propagação decorrente da reutilização, funções lentas de hash de senhas aumentam o custo dos ataques offline, e a autenticação resistente a phishing pode impedir que uma senha roubada seja suficiente. As senhas continuarão presentes em muitos sistemas por algum tempo; o objetivo prático é reduzir a confiança depositada apenas em uma senha. Leia mais em As senhas vão desaparecer?


