
ব্রুট ফোর্স, ডিকশনারি আক্রমণ, ক্রেডেনশিয়াল স্টাফিং, পাসওয়ার্ড স্প্রেয়িং ও অফলাইন ক্র্যাকিং সম্পর্কে জানুন—এবং কোন সুরক্ষা ব্যবস্থা সত্যিই ঝুঁকি কমায়, তা বুঝুন।
পরিচয় যাচাইয়ের সবচেয়ে দুর্বল পথটিই প্রায়ই নিরাপত্তার সীমা নির্ধারণ করে। আক্রমণকারীর আগে থেকেই জানা কোনো পাসওয়ার্ড আবার ব্যবহার করা হলে, শক্তিশালী এনক্রিপশন ও উন্নত শনাক্তকরণ সরঞ্জামও সেই দুর্বলতা পুষিয়ে দিতে পারে না। পাসওয়ার্ড আক্রমণের মধ্যে রয়েছে লগইন ফর্মে অনলাইনে পাসওয়ার্ড অনুমান করে চেষ্টা করা থেকে শুরু করে নিরাপত্তা লঙ্ঘনের ঘটনায় চুরি হওয়া হ্যাশ দ্রুতগতিতে অফলাইনে ক্র্যাক করা। এসব ক্ষেত্রে সুরক্ষার ব্যবস্থাও আলাদা হয়, তাই আক্রমণের পথ বোঝা জরুরি।
পাসওয়ার্ড আক্রমণের প্রচলিত পদ্ধতি
ব্রুট-ফোর্স আক্রমণ
ব্রুট-ফোর্স আক্রমণে সম্ভাব্য অক্ষর ও চিহ্নের সমন্বয়গুলো পদ্ধতিগতভাবে পরীক্ষা করা হয়। নেটওয়ার্কের বিলম্ব, রেট লিমিট, অ্যাকাউন্ট লকআউট ও বট শনাক্তকরণ অনলাইন আক্রমণকে সীমিত করে। অফলাইন আক্রমণ বেশি বিপজ্জনক: পাসওয়ার্ডের হ্যাশ চুরি করার পর আক্রমণকারী ক্ষতিগ্রস্ত সেবার সঙ্গে কোনো যোগাযোগ না করেই নিজের হার্ডওয়্যারে পাসওয়ার্ড অনুমান করে পরীক্ষা করতে পারে।
পাসওয়ার্ডের দৈর্ঘ্য, সেটি কতটা সহজে অনুমান করা যায়, হ্যাশ অ্যালগরিদম, এর ওয়ার্ক ফ্যাক্টর এবং আক্রমণকারীর হার্ডওয়্যার—সবই প্রয়োজনীয় সময়কে প্রভাবিত করে। পাসওয়ার্ড ক্র্যাক করতে কত সময় লাগে, সে বিষয়ে প্রকাশিত তালিকাগুলো নির্দিষ্ট কিছু অনুমানের ভিত্তিতে তৈরি আনুমানিক হিসাব মাত্র—কোনো নির্দিষ্ট সিস্টেমের জন্য নিশ্চয়তা নয়।
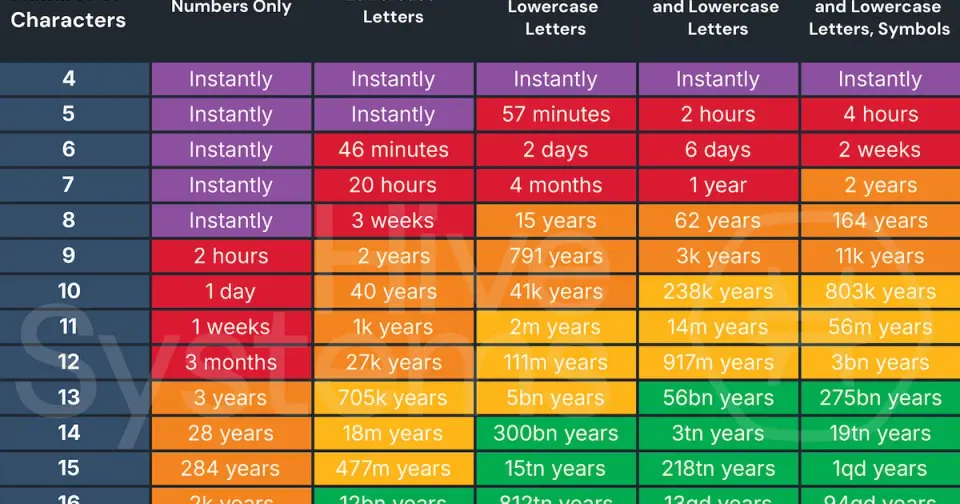 উৎস ও পদ্ধতি: Hive Systems-এর পাসওয়ার্ড তালিকা
ডিকশনারি ও নিয়মভিত্তিক আক্রমণ
আক্রমণকারীরা খুব কমই এলোমেলো অক্ষর ও চিহ্ন দিয়ে শুরু করে। তারা প্রচলিত পাসওয়ার্ড, ফাঁস হওয়া পাসওয়ার্ড, শব্দ, নাম, তারিখ, কিবোর্ডের বিন্যাস অনুযায়ী তৈরি প্যাটার্ন এবং “a”-এর বদলে “@” ব্যবহারের মতো অনুমানযোগ্য প্রতিস্থাপন পরীক্ষা করে। নিয়মভিত্তিক ইঞ্জিনগুলো দক্ষতার সঙ্গে এসব প্যাটার্ন মিলিয়ে নেয়। তাই দীর্ঘ হলেও প্রচলিত কোনো বাক্যাংশ স্বতন্ত্র ও এলোমেলোভাবে তৈরি বাক্যাংশের চেয়ে দুর্বল হতে পারে।
আগে থেকে গণনা করা টেবিল ও অফলাইন ক্র্যাকিং
রেইনবো টেবিলে আগে থেকে গণনা করা হ্যাশের ফলাফল থাকে। প্রতিটি পাসওয়ার্ডের জন্য আলাদা এলোমেলো সল্ট ব্যবহার করলে অনেক অ্যাকাউন্টের ক্ষেত্রে একই পূর্বগণনাকৃত টেবিল ব্যবহার করা অবাস্তব হয়ে পড়ে। আধুনিক সিস্টেমে Argon2id, scrypt, bcrypt বা PBKDF2-এর মতো ইচ্ছাকৃতভাবে ধীরগতির পাসওয়ার্ড-হ্যাশিং ফাংশনও ব্যবহার করা উচিত। পাসওয়ার্ডের ডেটাবেস থেকে আলাদা করে সংরক্ষণ করা হলে পেপার সুরক্ষার আরেকটি স্তর যোগ করতে পারে, তবে এটি সল্ট বা উপযুক্ত ওয়ার্ক ফ্যাক্টরের বিকল্প নয়।
ক্রেডেনশিয়াল স্টাফিং
ক্রেডেনশিয়াল স্টাফিংয়ে অন্য কোনো সেবা থেকে ফাঁস হওয়া ব্যবহারকারীর নাম ও পাসওয়ার্ডের জোড়া ব্যবহার করা হয়। স্বয়ংক্রিয় সরঞ্জাম একই লগইন তথ্য দিয়ে ইমেইল, সামাজিক যোগাযোগমাধ্যম, ব্যাংকিং ও কর্মক্ষেত্রের অ্যাকাউন্টে প্রবেশের চেষ্টা করে। একই পাসওয়ার্ড আবার ব্যবহার করলে এক সেবাদাতার নিরাপত্তা-সংক্রান্ত ঘটনা অন্য সেবায় অ্যাকাউন্ট দখলের কারণ হয়ে দাঁড়ায়।
সবচেয়ে শক্তিশালী সুরক্ষা ব্যবস্থাগুলো হলো প্রতিটি অ্যাকাউন্টে আলাদা পাসওয়ার্ড ব্যবহার, নিরাপত্তা লঙ্ঘনের শিকার বলে জানা পাসওয়ার্ডের ব্লকলিস্টের সঙ্গে নতুন পাসওয়ার্ড মিলিয়ে পরীক্ষা করা, বট ও অস্বাভাবিক কার্যকলাপ শনাক্ত করা এবং মাল্টি-ফ্যাক্টর পরিচয় যাচাই। আক্রমণকারী অন্যত্র পাঠিয়ে ব্যবহার করতে পারে এমন কোডের তুলনায় পাসকি বা হার্ডওয়্যার সিকিউরিটি কী-এর মতো ফিশিং-প্রতিরোধী পদ্ধতি বেশি সুরক্ষা দেয়।
পাসওয়ার্ড স্প্রেয়িং
পাসওয়ার্ড স্প্রেয়িংয়ে সাধারণ ব্রুট-ফোর্স পদ্ধতিটি উল্টে দেওয়া হয়: আক্রমণকারী এক বা কয়েকটি প্রচলিত পাসওয়ার্ড দিয়ে অনেক অ্যাকাউন্টে প্রবেশের চেষ্টা করে। এতে প্রতিটি অ্যাকাউন্টের লকআউট সীমা এড়ানো সম্ভব হতে পারে। সুরক্ষার দায়িত্বে থাকা ব্যক্তিদের উচিত একাধিক অ্যাকাউন্ট ও নেটওয়ার্ক-সংক্রান্ত সংকেত বিবেচনায় নিয়ে রেট লিমিট প্রয়োগ করা, ছড়িয়ে-ছিটিয়ে হওয়া ব্যর্থ চেষ্টাগুলো নজরে রাখা, নিরাপত্তা লঙ্ঘনের শিকার পাসওয়ার্ড ব্লক করা এবং বিশেষ অধিকারযুক্ত অ্যাকাউন্টে ফিশিং-প্রতিরোধী পরিচয় যাচাই ব্যবহার করা।
ব্যক্তিগত পর্যায়ে সুরক্ষার ব্যবস্থা
প্রতিটি অ্যাকাউন্টের জন্য আলাদা ও দীর্ঘ পাসওয়ার্ড তৈরি করতে পাসওয়ার্ড ম্যানেজার ব্যবহার করুন।
যেখানে পাসকি ব্যবহারের সুযোগ আছে, সেখানে সেটিকে অগ্রাধিকার দিন।
মাল্টি-ফ্যাক্টর পরিচয় যাচাই চালু করুন এবং গুরুত্বপূর্ণ অ্যাকাউন্টের জন্য সিকিউরিটি কী বা পাসকিকে অগ্রাধিকার দিন।
পাসওয়ার্ডটি না পাঠিয়েই পরীক্ষা করুন, সেটি ফাঁস হওয়া ডেটাসেটে পাওয়া গেছে কি না। LeakData-এর পাসওয়ার্ডের নিরাপত্তা পরীক্ষা গোপনীয়তা রক্ষা করে তথ্য খোঁজার পদ্ধতি ব্যবহার করে।
পাসওয়ার্ডের নিরাপত্তা লঙ্ঘিত হয়েছে বলে সন্দেহ হলে দ্রুত সেটি পরিবর্তন করুন; কেবল নির্দিষ্ট সময় পরপর পাসওয়ার্ড বদলানো নজরদারির বিকল্প নয়।
প্রতিষ্ঠানের জন্য সুরক্ষার ব্যবস্থা
আধুনিক, সল্টযুক্ত ও ধীরগতির পাসওয়ার্ড-হ্যাশিং ফাংশন ব্যবহার করে পাসওয়ার্ড সংরক্ষণ করুন এবং সময়ের সঙ্গে ওয়ার্ক ফ্যাক্টরগুলো পর্যালোচনা করুন।
নিবন্ধন ও পাসওয়ার্ড পরিবর্তনের সময় নিরাপত্তা লঙ্ঘনের শিকার পাসওয়ার্ডের ব্লকলিস্ট প্রয়োগ করুন।
শুধু অনমনীয় লকআউট ব্যবস্থার ওপর নির্ভর না করে বিভিন্ন স্তরে রেট লিমিট, বট নিয়ন্ত্রণ, ঝুঁকির সংকেত ও সতর্কবার্তা ব্যবহার করুন।
অ্যাকাউন্ট পুনরুদ্ধারের নিরাপদ প্রক্রিয়া তৈরি করুন; আক্রমণকারীরা প্রায়ই পাসওয়ার্ড রিসেট ও হেল্প-ডেস্কের প্রক্রিয়াগুলোকে লক্ষ্য করে।
কখনো প্লেইনটেক্সট পাসওয়ার্ড লগে লিখবেন না বা অ্যানালিটিক্স, URLs কিংবা সাপোর্ট টিকিটে রাখবেন না।
উপসংহার
পাসওয়ার্ড আক্রমণের ধরন ক্রমাগত বদলাচ্ছে, তবে এসব আক্রমণের মূল খরচ-সুবিধার হিসাব বদলে দেওয়া সম্ভব। প্রতিটি অ্যাকাউন্টের জন্য আলাদা লগইন তথ্য ব্যবহার করলে একই তথ্য পুনর্ব্যবহারের ঝুঁকি অন্য অ্যাকাউন্টে ছড়ায় না, ধীরগতির পাসওয়ার্ড হ্যাশিং অফলাইন আক্রমণের খরচ বাড়ায়, আর ফিশিং-প্রতিরোধী পরিচয় যাচাই নিশ্চিত করতে পারে যে শুধু চুরি করা পাসওয়ার্ডই যথেষ্ট নয়। আরও কিছু সময় অনেক সিস্টেমে পাসওয়ার্ড থাকবে; বাস্তবসম্মত লক্ষ্য হলো শুধু পাসওয়ার্ডের ওপর নির্ভরতা কমানো। আরও জানতে পড়ুন পাসওয়ার্ড কি বিলুপ্ত হয়ে যাবে?


