
ब्रूट फ़ोर्स, डिक्शनरी अटैक, क्रेडेंशियल स्टफिंग, पासवर्ड स्प्रेइंग और ऑफ़लाइन क्रैकिंग को समझें—साथ ही जानें कि किन उपायों से जोखिम वास्तव में कम होता है।
प्रमाणीकरण का सबसे कमज़ोर तरीका अक्सर पूरी सुरक्षा का स्तर तय करता है। मज़बूत एन्क्रिप्शन और खतरे पहचानने वाले उन्नत उपकरण भी उस पासवर्ड से पैदा हुई कमज़ोरी की भरपाई नहीं कर सकते, जो कई जगह इस्तेमाल किया गया हो और जिसे हमलावर पहले से जानता हो। पासवर्ड पर हमलों में लॉगिन फ़ॉर्म पर ऑनलाइन अनुमान लगाने से लेकर डेटा में सेंध के दौरान चुराए गए हैश को तेज़ी से ऑफ़लाइन क्रैक करना तक शामिल है। बचाव के उपाय हर स्थिति में अलग होते हैं, इसलिए यह समझना ज़रूरी है कि हमला किस रास्ते से हो रहा है।
पासवर्ड पर हमलों के आम तरीके
ब्रूट फ़ोर्स हमले
ब्रूट फ़ोर्स हमले में अक्षरों और चिह्नों के संभावित संयोजनों को क्रमबद्ध तरीके से आज़माया जाता है। नेटवर्क में देरी, अनुरोधों की दर पर सीमाएँ, खाते लॉक होने और बॉट की पहचान जैसे उपाय ऑनलाइन हमलों को सीमित करते हैं। ऑफ़लाइन हमले अधिक खतरनाक होते हैं: पासवर्ड हैश चुराने के बाद हमलावर प्रभावित सेवा से संपर्क किए बिना अपने हार्डवेयर पर अनुमान आज़मा सकता है।
पासवर्ड की लंबाई, उसका अनुमान लगाना कितना आसान है, हैश एल्गोरिदम, उसका वर्क फ़ैक्टर और हमलावर का हार्डवेयर—ये सभी पासवर्ड क्रैक करने में लगने वाले समय को प्रभावित करते हैं। क्रैकिंग में लगने वाले समय के प्रकाशित चार्ट बताई गई मान्यताओं पर आधारित अनुमान भर होते हैं; वे किसी खास सिस्टम के लिए गारंटी नहीं हैं।
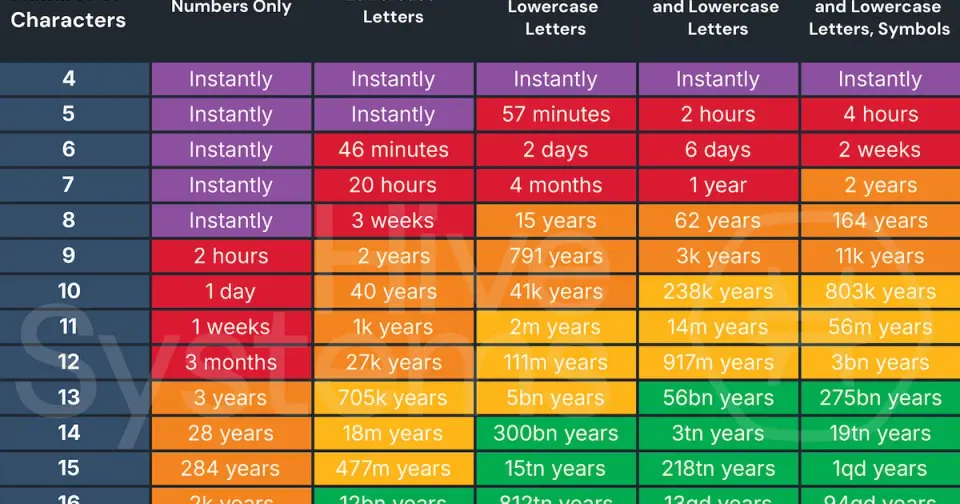 स्रोत और पद्धति: Hive Systems की पासवर्ड तालिका
डिक्शनरी और नियम-आधारित हमले
हमलावर शायद ही कभी पूरी तरह यादृच्छिक अक्षर-क्रमों से शुरुआत करते हैं। वे आम पासवर्ड, लीक हुए पासवर्ड, शब्द, नाम, तारीखें, कीबोर्ड पैटर्न और आसानी से अनुमान लगाए जा सकने वाले बदलाव आज़माते हैं, जैसे “a” की जगह “@” लिखना। नियम-आधारित इंजन इन पैटर्नों को कुशलता से जोड़ते हैं। इसलिए कोई लंबा लेकिन आम वाक्यांश, यादृच्छिक रूप से बनाए गए अनोखे वाक्यांश से कमज़ोर हो सकता है।
पहले से गणना की गई तालिकाएँ और ऑफ़लाइन क्रैकिंग
रेनबो टेबल में पहले से गणना किए गए हैश परिणाम होते हैं। हर पासवर्ड के लिए एक अलग यादृच्छिक सॉल्ट इस्तेमाल करने से एक ही पूर्व-गणना की गई तालिका को कई खातों पर इस्तेमाल करना व्यावहारिक नहीं रहता। आधुनिक सिस्टम को Argon2id, scrypt, bcrypt या PBKDF2 जैसे पासवर्ड-हैशिंग फ़ंक्शन का भी इस्तेमाल करना चाहिए, जिसे जानबूझकर धीमा बनाया गया हो। पेपर को पासवर्ड डेटाबेस से अलग रखने पर सुरक्षा की एक अतिरिक्त परत मिल सकती है, लेकिन वह सॉल्ट या उपयुक्त वर्क फ़ैक्टर का विकल्प नहीं है।
क्रेडेंशियल स्टफिंग
क्रेडेंशियल स्टफिंग में किसी दूसरी सेवा से उजागर हुए उपयोगकर्ता नाम और पासवर्ड के जोड़ों का इस्तेमाल किया जाता है। स्वचालित उपकरण उन्हीं लॉगिन विवरणों को ईमेल, सोशल मीडिया, बैंकिंग और कार्यस्थल के खातों पर आज़माते हैं। एक ही पासवर्ड कई जगह इस्तेमाल करने से एक सेवा प्रदाता के यहाँ हुई घटना के कारण दूसरी जगह के खाते पर भी अनधिकृत कब्ज़ा हो सकता है।
सबसे प्रभावी उपाय हैं: हर खाते के लिए अलग पासवर्ड, नए पासवर्ड को ज्ञात रूप से असुरक्षित हो चुके पासवर्ड की ब्लॉकलिस्ट से मिलाकर जाँचना, बॉट और असामान्य गतिविधियों की पहचान, तथा बहु-कारक प्रमाणीकरण। पासकी या हार्डवेयर सुरक्षा कुंजी जैसे फ़िशिंग-प्रतिरोधी तरीके उन कोड से बेहतर सुरक्षा देते हैं जिन्हें हमलावर आगे भेजकर इस्तेमाल कर सकता है।
पासवर्ड स्प्रेइंग
पासवर्ड स्प्रेइंग में ब्रूट फ़ोर्स का सामान्य तरीका उलट दिया जाता है: हमलावर एक या कुछ आम पासवर्ड कई खातों पर आज़माता है। इससे हर खाते के लिए तय लॉकआउट सीमा से बचा जा सकता है। सुरक्षा के लिए ज़िम्मेदार लोगों को कई खातों और नेटवर्क संकेतों को ध्यान में रखकर अनुरोधों की दर सीमित करनी चाहिए, अलग-अलग जगहों से हो रहे असफल लॉगिन प्रयासों पर नज़र रखनी चाहिए, असुरक्षित हो चुके पासवर्ड ब्लॉक करने चाहिए और विशेषाधिकार वाले खातों को फ़िशिंग-प्रतिरोधी प्रमाणीकरण से सुरक्षित करना चाहिए।
व्यक्तिगत उपयोगकर्ताओं के लिए सुरक्षा उपाय
हर खाते के लिए एक अलग, लंबा पासवर्ड बनाने के लिए पासवर्ड मैनेजर इस्तेमाल करें।
जहाँ पासकी उपलब्ध हो, उसे प्राथमिकता दें।
बहु-कारक प्रमाणीकरण चालू करें और महत्वपूर्ण खातों के लिए सुरक्षा कुंजी या पासकी को प्राथमिकता दें।
पासवर्ड खुद भेजे बिना जाँचें कि क्या वह डेटा उल्लंघनों से जुड़े डेटासेट में मौजूद पाया गया है। LeakData की पासवर्ड सुरक्षा जाँच में गोपनीयता बनाए रखते हुए जानकारी खोजी जाती है।
पासवर्ड किसी अनधिकृत व्यक्ति के हाथ लगने का संदेह हो तो उसे तुरंत बदलें; तय समय-सारणी के अनुसार नियमित रूप से पासवर्ड बदलना निगरानी का विकल्प नहीं है।
संगठनों के लिए सुरक्षा उपाय
पासवर्ड को आधुनिक, सॉल्ट युक्त और धीमे पासवर्ड-हैशिंग फ़ंक्शन से हैश करके संग्रहित करें और समय-समय पर वर्क फ़ैक्टर की समीक्षा करें।
खाता बनाते और पासवर्ड बदलते समय असुरक्षित हो चुके पासवर्ड की ब्लॉकलिस्ट लागू करें।
केवल कड़े लॉकआउट नियमों पर निर्भर रहने के बजाय कई स्तरों पर अनुरोधों की दर सीमित करें, बॉट रोकने के उपाय अपनाएँ, जोखिम के संकेतों का इस्तेमाल करें और चेतावनियाँ जारी करें।
खाते तक पहुँच बहाल करने की सुरक्षित प्रक्रियाएँ बनाएँ; हमलावर अक्सर पासवर्ड रीसेट और हेल्प डेस्क की प्रक्रियाओं को निशाना बनाते हैं।
पासवर्ड को कभी भी सादे पाठ के रूप में लॉग न करें और न ही उन्हें एनालिटिक्स, URLs या सहायता टिकटों में डालें।
निष्कर्ष
पासवर्ड पर हमले लगातार बदल रहे हैं, लेकिन उनकी लागत और लाभ का मूल समीकरण बदला जा सकता है। हर खाते के लिए अलग लॉगिन विवरण रखने से एक ही पासवर्ड के दोबारा इस्तेमाल के कारण नुकसान दूसरे खातों तक नहीं फैलता। धीमी पासवर्ड हैशिंग से ऑफ़लाइन हमलों की लागत बढ़ती है, और फ़िशिंग-प्रतिरोधी प्रमाणीकरण यह रोक सकता है कि केवल चुराया हुआ पासवर्ड ही खाते तक पहुँचने के लिए पर्याप्त हो। कई सिस्टम में पासवर्ड कुछ समय तक बने रहेंगे; व्यावहारिक लक्ष्य यह है कि सुरक्षा के लिए केवल पासवर्ड पर निर्भरता कम की जाए। इस बारे में और पढ़ें: क्या पासवर्ड गायब हो जाएँगे?


