
Узнайте, как работают полный перебор, словарные атаки, подстановка учётных данных, распыление паролей и офлайн-взлом — и какие меры действительно снижают риск.
Безопасность системы часто ограничивается самым слабым из доступных способов аутентификации. Надёжное шифрование и сложные средства обнаружения угроз не могут компенсировать использование одного и того же пароля, если злоумышленник уже его знает. Атаки на пароли могут представлять собой как онлайн-перебор через форму входа, так и высокоскоростной офлайн-взлом хешей, похищенных при утечке. Меры защиты в этих случаях различаются, поэтому важно понимать, каким путём идёт атака.
Распространённые методы атак на пароли
Атаки полным перебором
При атаке полным перебором систематически проверяются возможные комбинации символов. Онлайн-атаки сдерживаются сетевыми задержками, лимитами частоты запросов, блокировками аккаунтов и средствами обнаружения ботов. Офлайн-атаки опаснее: похитив хеши паролей, злоумышленник может перебирать варианты на собственном оборудовании, не взаимодействуя с пострадавшим сервисом.
Время, необходимое для взлома, зависит от длины и предсказуемости пароля, алгоритма хеширования, его параметра вычислительной сложности и оборудования злоумышленника. Опубликованные таблицы времени взлома дают лишь оценки при указанных допущениях, а не гарантии для конкретной системы.
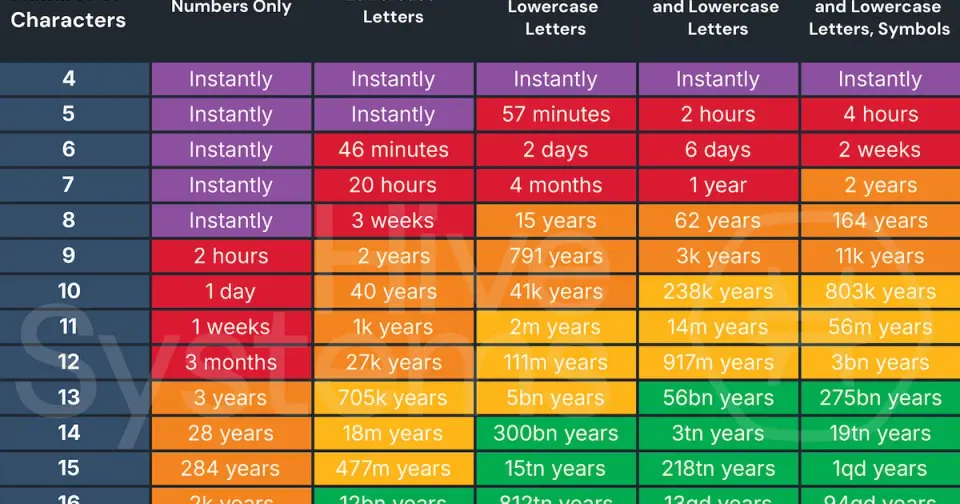 Источник и методика: Таблица паролей Hive Systems
Словарные атаки и атаки на основе правил
Злоумышленники редко начинают со случайных строк. Они проверяют распространённые пароли, пароли из утечек, слова, имена, даты, последовательности клавиш и предсказуемые замены, например замену «a» на «@». Механизмы обработки правил позволяют эффективно комбинировать эти шаблоны. Поэтому длинная, но распространённая фраза может быть слабее уникальной, случайно сгенерированной.
Предварительно вычисленные таблицы и офлайн-взлом
Радужные таблицы содержат заранее вычисленные значения хешей. Уникальная случайная соль для каждого пароля делает использование одной такой таблицы для множества аккаунтов непрактичным. Современные системы также должны использовать намеренно медленные функции хеширования паролей, такие как Argon2id, scrypt, bcrypt или PBKDF2. Секрет pepper может обеспечить дополнительный уровень защиты, если хранится отдельно от базы данных паролей, но он не заменяет соль или подходящий параметр вычислительной сложности.
Подстановка учётных данных
При подстановке учётных данных используются пары имён пользователей и паролей, раскрытые в результате утечки из другого сервиса. Автоматизированные инструменты проверяют эти же учётные данные в электронной почте, социальных сетях, банковских сервисах и рабочих аккаунтах. Повторное использование паролей превращает инцидент у одного поставщика услуг в захват аккаунтов в других сервисах.
Наиболее эффективные меры защиты — уникальные пароли, проверка новых паролей по списку известных скомпрометированных значений, обнаружение ботов и аномалий, а также многофакторная аутентификация. Устойчивые к фишингу методы, такие как ключи доступа или аппаратные ключи безопасности, защищают лучше, чем коды, которые злоумышленник может перехватить и передать дальше.
Распыление паролей
Распыление паролей меняет привычную схему полного перебора: злоумышленник проверяет один или несколько распространённых паролей на множестве аккаунтов. Это позволяет обходить пороги блокировки, установленные для отдельных аккаунтов. Защитникам следует ограничивать частоту запросов с учётом активности по разным аккаунтам и сетевых признаков, отслеживать распределённые неудачные попытки входа, блокировать скомпрометированные пароли и защищать привилегированные аккаунты аутентификацией, устойчивой к фишингу.
Меры защиты для пользователей
Используйте менеджер паролей, чтобы создавать отдельный длинный пароль для каждого аккаунта.
Отдавайте предпочтение ключам доступа там, где они доступны.
Включайте многофакторную аутентификацию, выбирая прежде всего ключи безопасности или ключи доступа для важных аккаунтов.
Проверяйте, встречается ли пароль в наборах данных из утечек, не отправляя сам пароль. Проверка безопасности пароля LeakData использует поиск с сохранением конфиденциальности.
Сразу меняйте пароль при подозрении на компрометацию; регулярная смена по календарному графику не заменяет мониторинг.
Меры защиты для организаций
Храните пароли с помощью современной медленной функции хеширования с солью и периодически пересматривайте параметры вычислительной сложности.
При регистрации и смене пароля проверяйте его по спискам запрещённых скомпрометированных паролей.
Используйте многоуровневые ограничения частоты запросов, средства противодействия ботам, признаки риска и оповещения, а не полагайтесь только на жёсткие блокировки.
Разрабатывайте безопасные процедуры восстановления доступа: злоумышленники часто атакуют механизмы сброса пароля и процессы службы поддержки.
Никогда не записывайте пароли в открытом виде в журналы и не включайте их в аналитические данные, URL или обращения в службу поддержки.
Заключение
Атаки на пароли продолжают развиваться, но соотношение затрат и выгоды для злоумышленников можно изменить. Уникальные учётные данные не позволяют повторному использованию паролей распространять последствия инцидента на другие аккаунты, медленное хеширование повышает стоимость офлайн-атак, а устойчивая к фишингу аутентификация может сделать так, что одного украденного пароля будет недостаточно. Пароли ещё какое-то время будут использоваться во многих системах; практическая цель — снизить зависимость безопасности от одного лишь пароля. Подробнее читайте в статье Исчезнут ли пароли?


