
Comprenez les attaques par force brute, par dictionnaire, par bourrage d’identifiants, par pulvérisation de mots de passe et le cassage hors ligne, ainsi que les mesures qui réduisent réellement les risques.
La sécurité est souvent limitée par le mécanisme d’authentification le moins sûr. Un chiffrement robuste et des outils de détection sophistiqués ne peuvent pas compenser la réutilisation d’un mot de passe qu’un attaquant connaît déjà. Les attaques par mot de passe vont des tentatives en ligne sur un formulaire de connexion au cassage à grande vitesse, hors ligne, d’empreintes volées lors d’une fuite de données. Les mesures de protection diffèrent selon le mode d’attaque : il est donc important de le comprendre.
Méthodes courantes d’attaque par mot de passe
Attaques par force brute
Une attaque par force brute teste systématiquement les combinaisons de caractères possibles. Les attaques en ligne sont freinées par la latence réseau, les limites de débit, le verrouillage des comptes et la détection des robots. Les attaques hors ligne sont plus dangereuses : après avoir volé les empreintes des mots de passe, un attaquant peut tester ses hypothèses sur son propre matériel, sans interagir avec le service concerné.
La longueur et la prévisibilité du mot de passe, l’algorithme de hachage, son facteur de coût et le matériel de l’attaquant influent tous sur le temps nécessaire. Les tableaux publiés sur les temps de cassage ne sont que des estimations reposant sur des hypothèses explicites, et non une garantie pour un système donné.
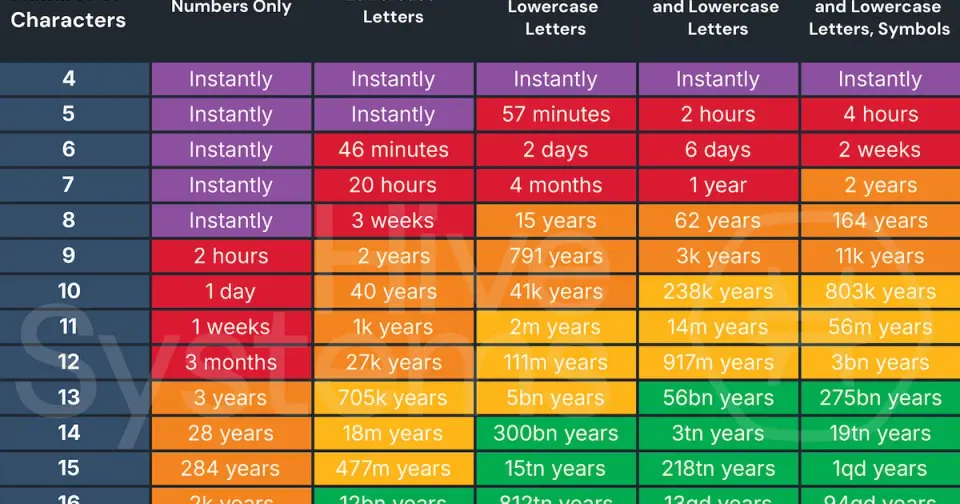 Source et méthodologie : Tableau des mots de passe de Hive Systems
Attaques par dictionnaire et par règles
Les attaquants commencent rarement par des chaînes aléatoires. Ils testent des mots de passe courants, des mots de passe divulgués, des mots, des noms, des dates, des suites de touches du clavier et des substitutions prévisibles, comme le remplacement de « a » par « @ ». Les moteurs de règles combinent efficacement ces schémas. Une phrase longue mais courante peut donc être moins sûre qu’une phrase unique générée aléatoirement.
Tables précalculées et cassage hors ligne
Les tables arc-en-ciel contiennent des résultats de hachage précalculés. L’utilisation d’un sel aléatoire unique pour chaque mot de passe rend une même table précalculée peu exploitable sur un grand nombre de comptes. Les systèmes modernes doivent aussi utiliser une fonction de hachage des mots de passe volontairement lente, comme Argon2id, scrypt, bcrypt ou PBKDF2. Un « pepper » peut renforcer la défense en profondeur s’il est stocké séparément de la base de données des mots de passe, mais il ne remplace ni les sels ni un facteur de coût adapté.
Bourrage d’identifiants
Le bourrage d’identifiants utilise des couples nom d’utilisateur et mot de passe exposés par un autre service. Des outils automatisés essaient ces mêmes identifiants sur des comptes de messagerie, de réseaux sociaux, bancaires et professionnels. La réutilisation des mots de passe transforme alors un incident chez un fournisseur en prise de contrôle de comptes sur d’autres services.
Les mesures les plus efficaces sont les mots de passe uniques, la vérification des nouveaux mots de passe au regard d’une liste de valeurs connues comme compromises, la détection des robots et des anomalies, ainsi que l’authentification multifacteur. Les méthodes résistantes à l’hameçonnage, comme les clés d’accès ou les clés de sécurité matérielles, offrent une meilleure protection que les codes qu’un attaquant peut relayer.
Pulvérisation de mots de passe
La pulvérisation de mots de passe inverse le schéma habituel de la force brute : un attaquant essaie un ou quelques mots de passe courants sur de nombreux comptes. Il peut ainsi éviter les seuils de verrouillage propres à chaque compte. Les équipes de sécurité doivent appliquer des limites de débit à l’échelle de plusieurs comptes et en tenant compte des signaux réseau, surveiller les échecs répartis, bloquer les mots de passe compromis et protéger les comptes à privilèges par une authentification résistante à l’hameçonnage.
Mesures de protection pour les particuliers
Utilisez un gestionnaire de mots de passe pour générer un mot de passe long et différent pour chaque compte.
Privilégiez les clés d’accès lorsqu’elles sont disponibles.
Activez l’authentification multifacteur, en privilégiant les clés de sécurité ou les clés d’accès pour les comptes importants.
Vérifiez si un mot de passe figure dans des données issues de fuites, sans transmettre le mot de passe lui-même. La vérification de la sécurité des mots de passe de LeakData utilise une recherche qui préserve la confidentialité.
Changez rapidement un mot de passe si vous soupçonnez une compromission ; les changements périodiques à dates fixes ne remplacent pas la surveillance.
Mesures de protection pour les organisations
Stockez les mots de passe à l’aide d’une fonction de hachage moderne, lente et utilisant un sel, et réévaluez régulièrement les facteurs de coût.
Appliquez des listes de blocage de mots de passe compromis lors de l’inscription et des changements de mot de passe.
Combinez plusieurs niveaux de limitation du débit, des dispositifs de lutte contre les robots, des signaux de risque et des alertes, plutôt que de vous reposer uniquement sur des règles de verrouillage rigides.
Concevez des procédures de récupération sécurisées ; les attaquants ciblent souvent les procédures de réinitialisation des mots de passe et d’assistance.
Ne consignez jamais de mots de passe en clair dans les journaux et ne les placez jamais dans des outils d’analyse, des URL ou des tickets d’assistance.
Conclusion
Les attaques par mot de passe continuent d’évoluer, mais il est possible d’en modifier l’équilibre économique. Des identifiants uniques empêchent la propagation d’un incident par réutilisation, un hachage lent des mots de passe augmente le coût des attaques hors ligne, et une authentification résistante à l’hameçonnage peut empêcher qu’un mot de passe volé suffise à accéder à un compte. Les mots de passe resteront présents dans de nombreux systèmes pendant encore un certain temps ; l’objectif pratique est de réduire la confiance accordée au seul mot de passe. Pour en savoir plus, consultez Les mots de passe vont-ils disparaître ?


